Stellen Sie Ihren Maven-Central-Registry-Endpunkt auf Chainguard Libraries um, um Ihren CVE-Backlog zu reduzieren und Zero-Day-Bedrohungen zu neutralisieren – ohne Breaking Changes oder aufwendige Refaktorierungen.




























Entkommen Sie der endlosen Patch-Tretmühle mit von Chainguard gepatchten Artefakten
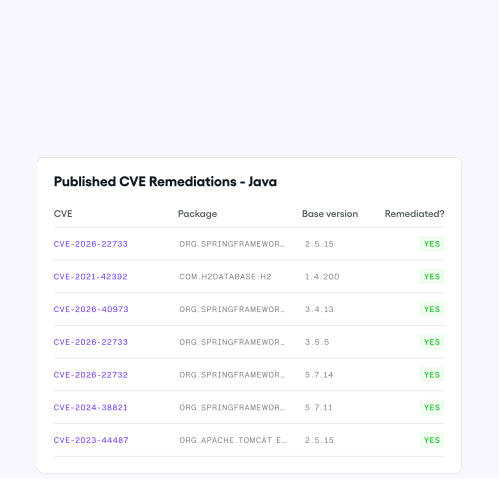
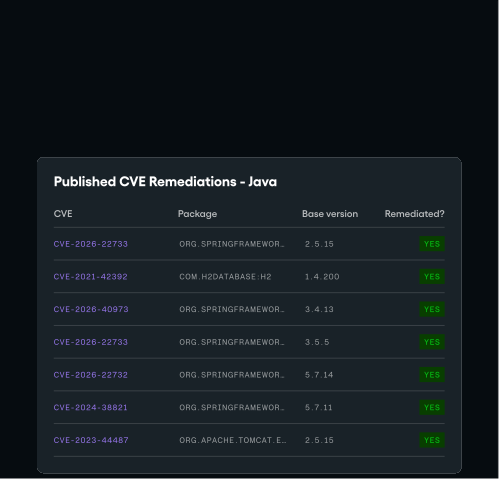
CVE-Backports für Versionen, an die Sie gebunden sind
Beheben Sie CVEs in Legacy-Abhängigkeiten, ohne Versions-Upgrades erzwingen zu müssen. Jedes bereinigte Paket enthält eingebettete SLSA-L3-Provenienzdaten und SBOMs, sodass Prüfer Patches mit einem einzigen CLI-Befehl verifizieren können.
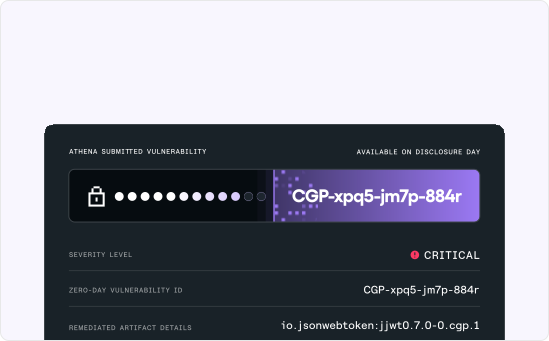
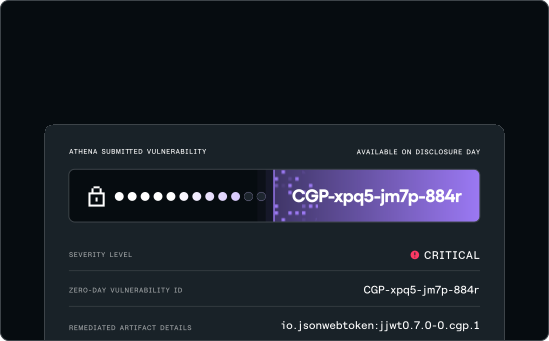
Zero-Day-Schutz an Tag null, powered by Athena
Profitieren Sie von den Crowdsourcing-Bedrohungsdaten der weltweit größten Institutionen. Erhalten Sie an Tag null Zugriff auf Tausende von Paketen, die bereits gegen durch KI entdeckte Schwachstellen gepatcht sind, und schützen Sie Ihre Daten vor Hackern.
Entwickelt für Teams, bei denen Geschwindigkeit und Sicherheit unverzichtbar sind
Finanzdienstleistungen
Ihre Transaktionsverarbeitungs- und Betrugserkennungssysteme laufen auf Spring Boot, und eine verwundbare Abhängigkeit ist das Einzige, was Sie noch von einem Sicherheitsvorfall trennt, der Schlagzeilen macht.
Gesundheitswesen und Versicherungen
Ihre Systeme für die Schadensabwicklung und Patientendaten dürfen nicht durch ungeplante Upgrades ausfallen, und rückportierte CVE-Fixes ermöglichen es Ihnen, HIPAA- und DSGVO-konform zu bleiben, ohne Ihre Plattform neu strukturieren zu müssen.
Enterprise-SaaS
Die Sicherheitsteams Ihrer Unternehmenskunden werden jede CVE in Ihrem Stack aufspüren, bevor Sie den Deal abschließen. Liefern Sie daher direkt mit gepatchten Java-Paketen aus und ersparen Sie sich das Hin und Her bei der Behebung, das Abschlüsse verzögert.
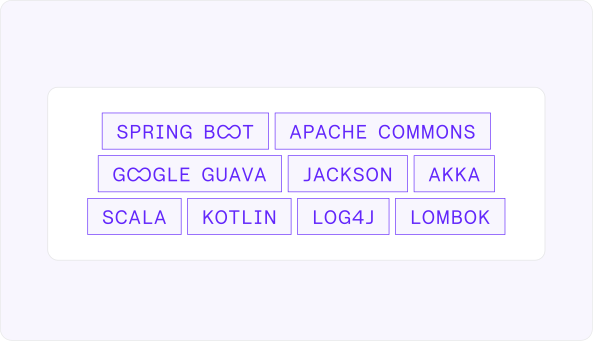
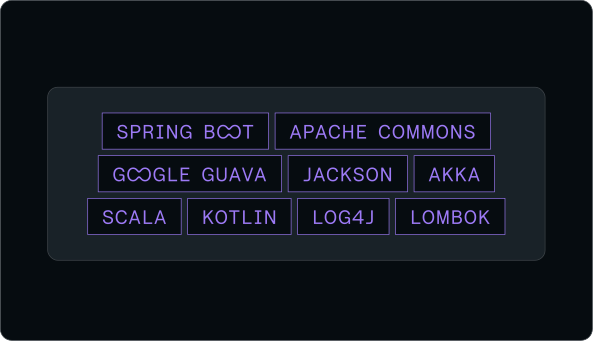
Deckt all Ihre Java-Abhängigkeiten ab
Greifen Sie auf den von Ihnen benötigten Backend-Stack wie Spring Boot, Maven und Hibernate zu – zusammen mit jeder anderen Abhängigkeit, die Ihre Anwendung erfordert.
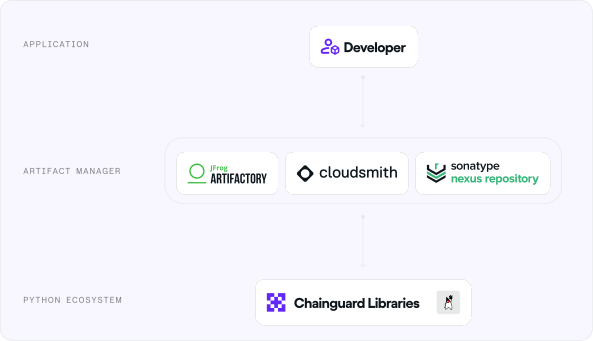
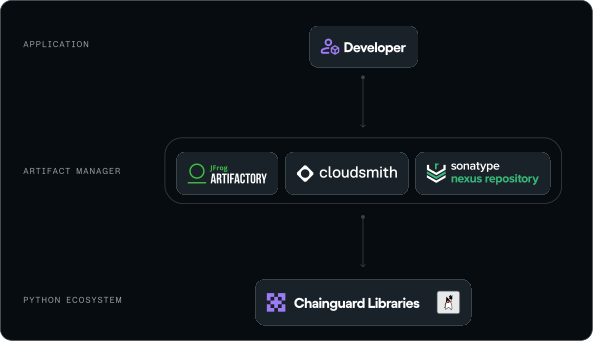
Funktioniert mit Ihren vorhandenen Tools
Chainguard Libraries funktioniert mit Ihren vorhandenen Artefakt-Managern, Scannern und Workflows. Jedes Paket bietet die gleiche Funktionalität wie auf Maven Central, sodass es zu keinen Breaking Changes kommt. Ihre Entwickler werden keinen Unterschied bemerken.
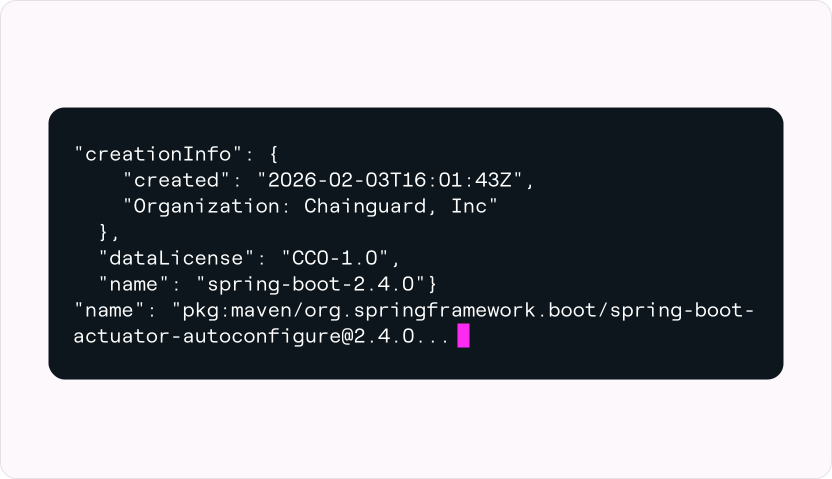
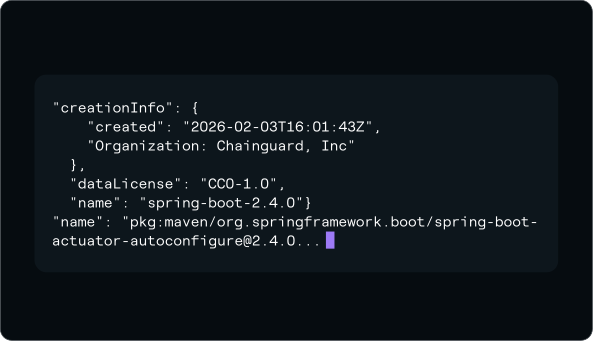
Signiert, versiegelt und verlässlich
Jede Version wird mit vollständiger Provenienz und signierten SBOMs erstellt. So haben Sie den unbestreitbaren Nachweis, dass Ihre Abhängigkeiten aus der SLSA-L3-konformen Chainguard Factory stammen und nicht von dem anfälligen Rechner eines Maintainers.
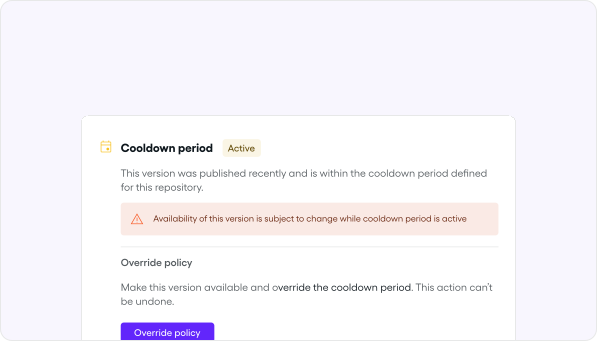
Steuerung basierend auf Ihren Compliance-Regeln
Verwenden Sie Chainguard Repository, um Richtlinien wie Cooldown-Phasen, CVE-Blockierungen, Lizenzbeschränkungen und mehr zu konfigurieren, und stellen Sie so sicher, dass jeder Pull den individuellen Richtlinien Ihrer Organisation entspricht.
Learn more about Chainguard RepositoryVertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Zugehörige Ressourcen