SPRACHBIBLIOTHEKEN aus der Quelle erstellt
Stoppen Sie Software-Lieferkettenangriffe, ohne die Erfahrung und Produktivität der Entwickler zu beeinträchtigen, mit Malware-resistenten Java-, Python- und JavaScript-Abhängigkeiten, die sicher in unserer gehärteten SLSA L2-Build-Infrastruktur integriert sind.




























Chainguard Libraries
Vertrauenswürdige Software-Sprachbibliotheken für jeden Anwendungsfall


Schützen Sie Ihre Software-Lieferkette
Eliminieren Sie Risiken aus kompromittierten Build-Systemen und gekaperten Paketverteilungsmechanismen, um Malware-Angriffe wie XZ-Utils, MavenGate und npm Shai-Hulud zu mindern.


Verbessern Sie die Entwicklererfahrung und -geschwindigkeit
Geben Sie Entwicklern die Möglichkeit, schneller zu liefern, indem sie die mit der manuellen und/oder richtlinienbasierten Paketkuration verbundene Arbeits- und Produktivitätsverschlechterung beseitigen.


Dynamische Abhängigkeiten vereinfachen
Entlasten Sie die harte Arbeit des Vendorings in gemeinsam genutzten Systembibliotheken für dynamisch verknüpfte Sprachen.
Chainguard ersetzt Ihre öffentlichen Registry-Endpunkte
Reagieren Sie nicht länger auf Angriffe auf die Lieferkette, sondern verhindern Sie diese. Chainguard Libraries ist ein malwarefreier Katalog von Open-Source-Abhängigkeiten für sichere Softwarebereitstellung ohne fremde Sicherheitslücken.
UNTERSTÜTZTE ÖKOSYSTEME
 Learn MorePython
 Learn MoreJava
 Learn MoreJavascript
 Learn MoreGo
 Learn More.NET
Malwhere? Nicht hier.
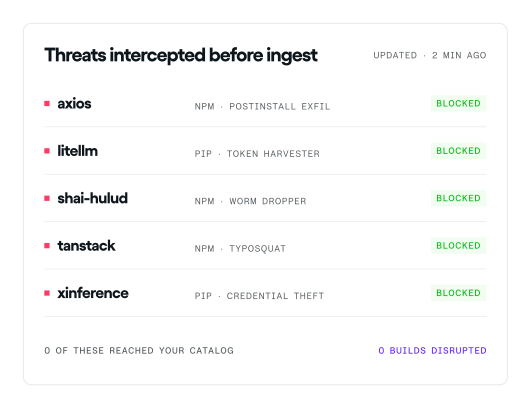
Ob bösartige Hintertür-Binärdatei, Skript zur Installationszeit oder Typosquatting-Paket: Chainguard-Bibliotheken sind vor den Malware-Kompromittierungen geschützt, die in den letzten Monaten für Schlagzeilen gesorgt haben.
Jetzt startenaxios
Staatliche Akteure haben das HTTP-Request-Paket in npm angegriffen, das monatlich über 400 Millionen Mal verwendet wird.
litellm
Angreifer haben ein wichtiges KI-Gateway-Paket auf PyPI mit über 280 Millionen monatlichen Downloads ins Visier genommen.
Shai-Hulud
Ein Wurm verbreitete sich über rund 800 npm-Pakete und erbeutete Tausende privater Zugangsdaten.
TanStack
Eine durch Typosquatting nachgeahmte npm-Abhängigkeit hat Nutzer von @TanStack mit vier bösartigen Versionen getäuscht.
elementary-data
Angreifer haben eine bösartige Version eines KI-Projekts mit über 1,1 Millionen monatlichen Downloads veröffentlicht.
chalk
Böswillige Akteure haben 18 npm-Pakete mit insgesamt mehr als 10 Milliarden monatlichen Downloads veröffentlicht.
Entkommen Sie der Tretmühle der Schwachstellenbehebung mit von Chainguard gepatchten Artefakten
CVE-Backports für Versionen, an die Sie gebunden sind
Beheben Sie CVEs in Legacy-Abhängigkeiten, ohne Versionssprünge erzwingen zu müssen. Jedes bereinigte Paket enthält eingebettete SLSA-L3-Provenienz und SBOMs, sodass Auditoren Patches mit einem einzigen CLI-Befehl überprüfen können.
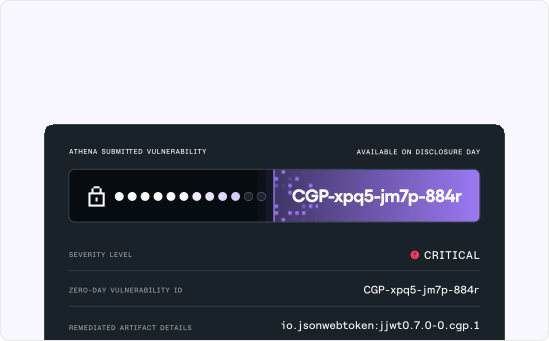
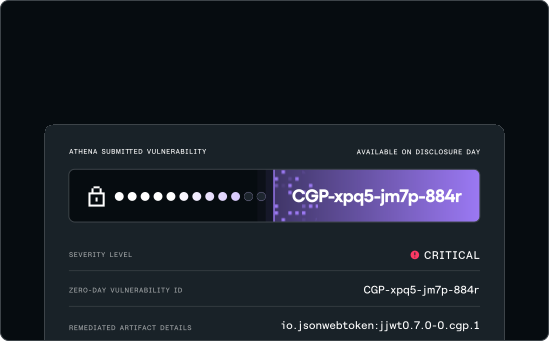
Zero-Day-Schutz ab Tag null, unterstützt von Athena
Profitieren Sie von der Crowdsourced Threat Intelligence der weltweit größten Institutionen. Erhalten Sie ab Tag null Zugriff auf Tausende Pakete, die bereits gegen KI-entdeckte Schwachstellen gepatcht sind, und schützen Sie Ihre Daten vor Hackern.
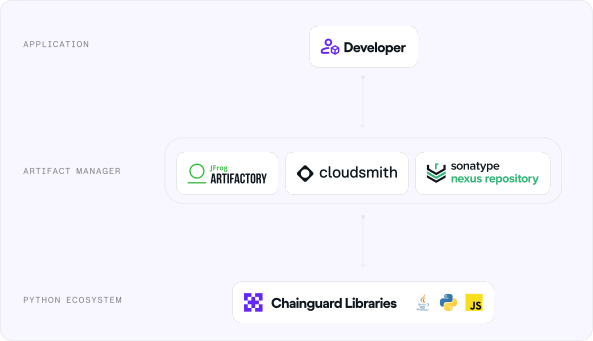
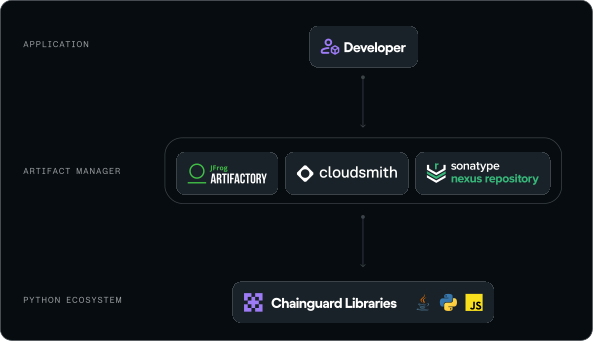
Von der Quelle neu erstellt, über malware-resistente Registries bereitgestellt
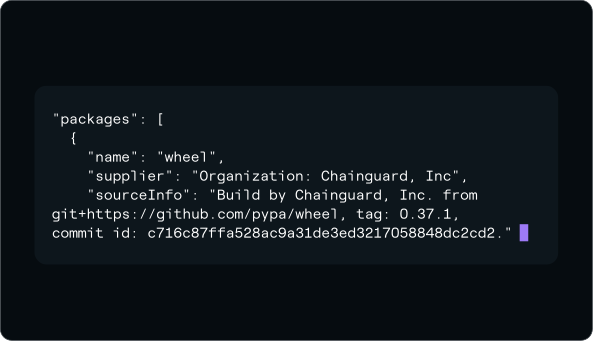
Nutzen Sie Malware-resistente Bibliotheken, die kontinuierlich aus der Quelle in Chainguards SLSA Level 2 Build-Infrastruktur erstellt wurden, um Angriffe auf die Lieferkette bei der Paketerstellung und -verteilung zu mindern.
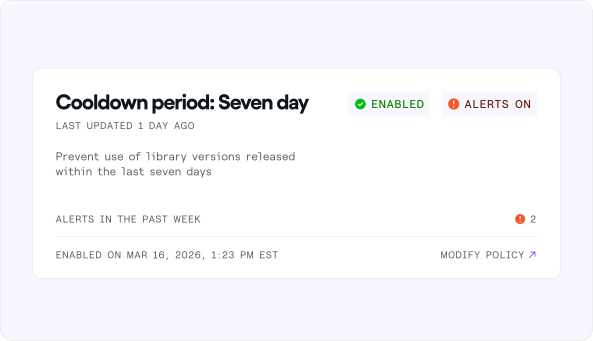
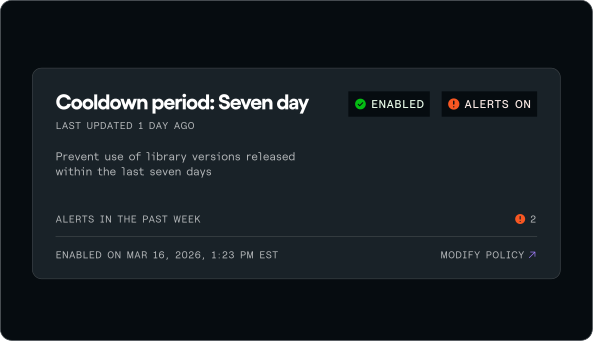
Wir patchen kritische und hohe CVEs für Sie
Sichern Sie Ihre Anwendungen mit gepatchten Versionen älterer Python-Bibliotheken. Wir beheben kritische und hohe CVEs, damit du geschützt bleibst, während du dein nächstes Versions-Upgrade planst.
Learn more about Chainguard Repository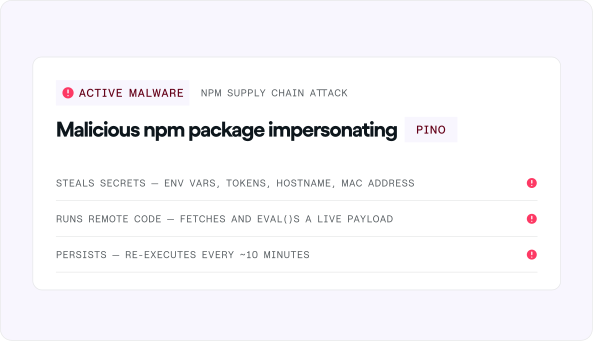
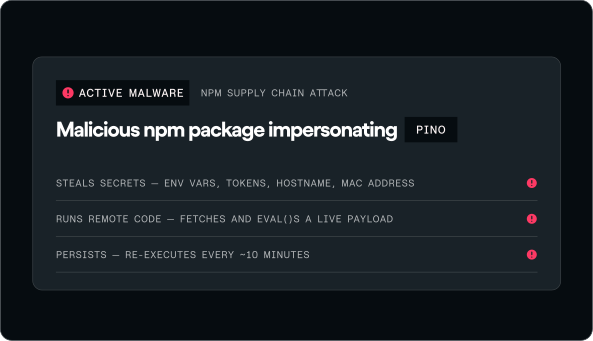
Jedes Paket wird auf bösartiges Verhalten überprüft
Unsere Software-Factory sucht nach Malware- und „Greyware“-Paketen, bevor Artefakte Ihr Team erreichen. Mit Chainguard gibt es kein Sicherheitsrisiko durch Wartezeiten, da wir Pakete erst erstellen oder verteilen, wenn sie als sicher eingestuft wurden.
Weitere Informationen zu Grayware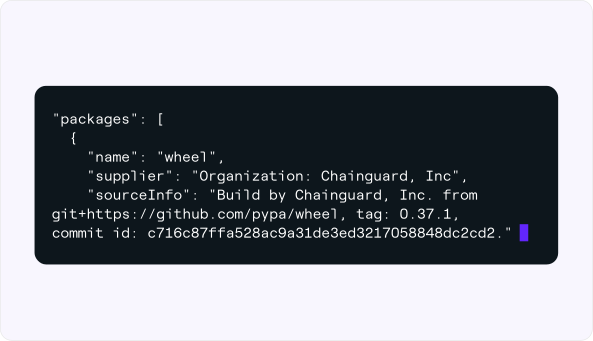
Überall einsetzbar; besser mit Chainguard-Behälterbildern
Nutzen Sie unsere Bibliotheken überall dort, wo Ihr Code entwickelt und bereitgestellt wird. Oder verwenden Sie Chainguard-Bibliotheken auf Chainguard-Containern oder VMs für einen umfassenderen Schutz über Ihren gesamten Stack.
Vertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Verwandte Ressourcen
Wir stellen vor: Chainguard Repository: Eine einheitliche Benutzeroberfläche für standardmäßig sichere Open-Source-Artefakte
Jetzt lesen
Registries and the npm Breach: Sicherung des schwächsten Glieds in der Software-Lieferkette
Jetzt lesen
Malware-resistente Python ohne das Rätselraten
Jetzt lesen
Ankündigung von Chainguard-Bibliotheken: Geschützte Java-Sprachabhängigkeiten, die aus der Quelle erstellt wurden
Jetzt lesen
Chainguards Vision für eine sicherere Software Supply Chain
Jetzt lesen
Panic! At The Distro: Eine Studie zur Malware-Prävention in Linux-Distributionen
Jetzt lesen
Schlechte Python-Pakete zähmen: Python-Malware-Detektoren mit einem Benchmark-Datensatz bewerten
Jetzt lesen