Stellen Sie Ihren Python-Registry-Endpunkt auf Chainguard um, um Malware zu blockieren, CVEs zu patchen und Zero-Day-Schwachstellen zu beheben, noch bevor KI-gestützte Angreifer zuschlagen können.
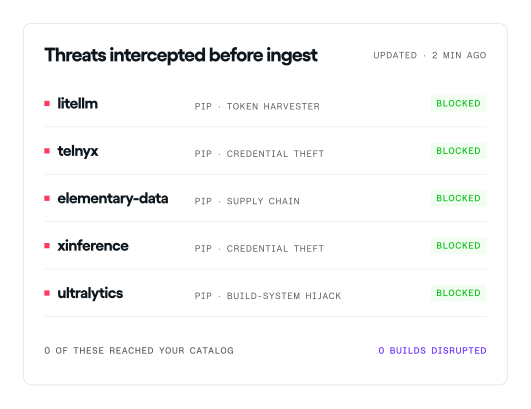




























Mehrere Ebenen von Sicherheitskontrollen schützen Sie vor dem nächsten Malware-Angriff


Scan auf bösartiges Verhalten
Jedes Paket wird auf Malware und Greyware gescannt, bevor es auf unserem Endpunkt zur Nutzung bereitsteht.


Konfigurierbare Abklingzeiten
Integrieren Sie eine Abklingzeit nach Ihrer Wahl direkt in Ihren Python-Endpunkt, um als zweite Schutzebene zu dienen.


Aus dem Quellcode erstellt
Beliebte Pakete werden neu aus dem Quellcode kompiliert, um eine zusätzliche Schutzebene gegen Malware für die lohnendsten Ziele von Hackern bereitzustellen.
Entkommen Sie der Tretmühle der Schwachstellenbehebung mit von Chainguard gepatchten Artefakten
CVE-Backports für Versionen, an die Sie gebunden sind
Beheben Sie CVEs in Legacy-Abhängigkeiten, ohne Versionssprünge erzwingen zu müssen. Jedes bereinigte Paket enthält eingebettete SLSA-L3-Herkunftsnachweise und SBOMs, sodass Prüfer Patches mit einem einzigen CLI-Befehl verifizieren können.
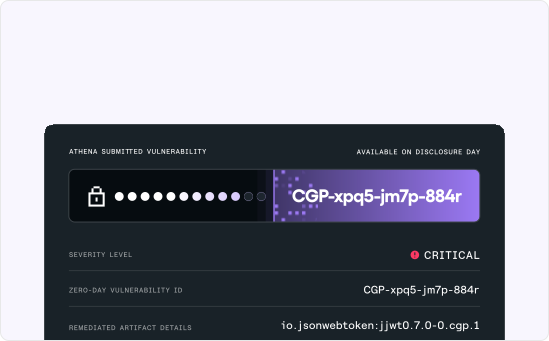
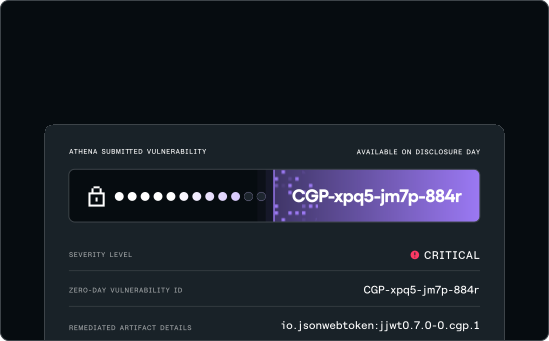
Zero-Day-Schutz am ersten Tag, unterstützt durch Athena
Greifen Sie noch am Tag der Bekanntgabe auf behobene Artefakte für Zero-Day-Schwachstellen zu. Dadurch werden Angriffspfade blockiert, bevor böswillige Akteure ihre Kampagne starten, und Ihre vertraulichen Daten bleiben geschützt.
Entwickelt für Teams, bei denen Schnelligkeit und Sicherheit nicht verhandelbar sind
Datenteams mit Legacy-Anwendungen
Schluss mit dem Dilemma zwischen „Patchen oder Ausfall“. Wir portieren schwer zu behobene CVEs rückwirkend (Backporting), damit Ihre Produktions-Pipelines sicher bleiben, während Sie Ihr nächstes großes Versions-Upgrade planen.
KI/ML-Start-ups
Schnelle Bereitstellung mit Zuversicht auf Enterprise-Niveau. Bestehen Sie Sicherheitsüberprüfungen von Kunden ab dem ersten Tag, indem Sie nachweisen, dass Ihr KI-Stack auf einer sicheren, vor Malware geschützten Basis aufgebaut ist.
Streng regulierte Unternehmen
Standardmäßig auditbereit. Ersetzen Sie manuelle Audit-Vorbereitungen durch Automatisierung. Signierte SBOMs und Herkunftsnachweise belegen die Komponentenintegrität und vereinfachen den Nachweis der Compliance-Berichterstattung.
Deckt all Ihre Python-Abhängigkeiten ab
Greifen Sie auf den Data-Science- und KI-Stack zu, den Sie benötigen – wie pandas, numpy und CUDA – sowie auf alles andere, was Sie für Ihre Python-Anwendung brauchen.
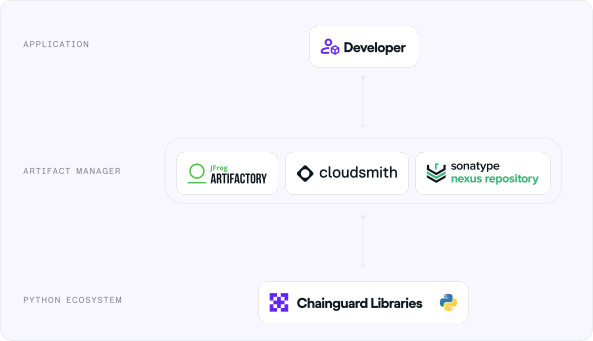
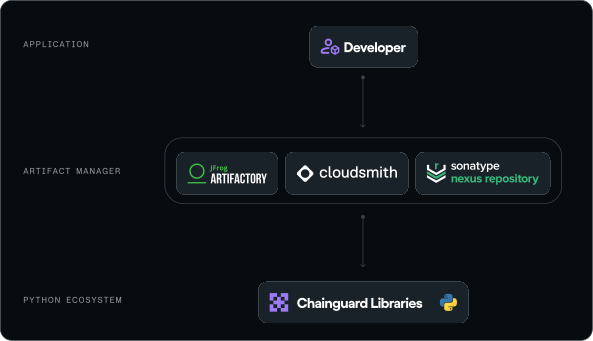
Funktioniert mit Ihren vorhandenen Tools
Chainguard Libraries for Python funktioniert mit Ihren vorhandenen Artefakt-Managern und Workflows. Jedes Paket bietet dieselbe Funktionalität wie die Pakete auf PyPI, sodass es keine Breaking Changes gibt. Ihre Entwickler werden keinen Unterschied bemerken.
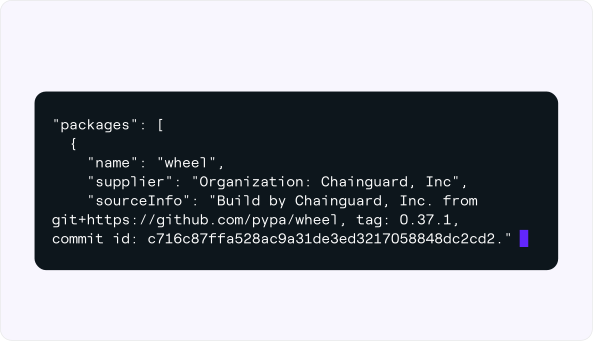
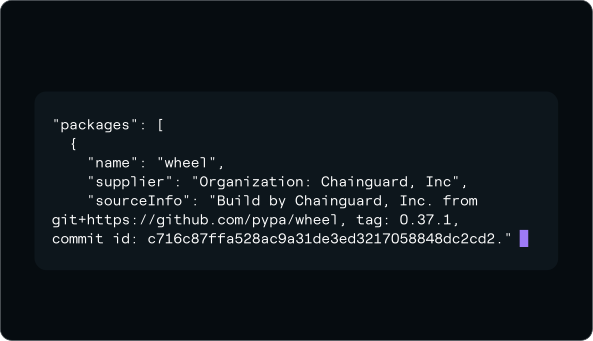
Signiert, versiegelt und zuverlässig
Jede Version wird mit lückenloser Provenienz und signierten SBOMs erstellt, sodass Sie den unbestreitbaren Nachweis haben, dass Ihre Abhängigkeiten aus der SLSA-L3-konformen Chainguard Factory stammen und nicht von dem anfälligen Rechner eines Maintainers.
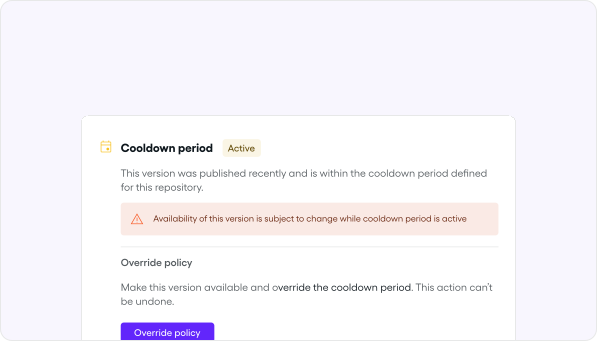
Steuerung basierend auf Ihren Compliance-Regeln
Verwenden Sie Chainguard Repository, um Richtlinien wie Cooldown-Phasen, CVE-Blockierungen, Lizenzbeschränkungen und mehr zu konfigurieren, und stellen Sie so sicher, dass jeder Pull den spezifischen Richtlinien Ihres Unternehmens entspricht.
Learn more about Chainguard RepositoryVertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Verwandte Ressourcen
98 % weniger Malware: Die Daten hinter einer sichereren Open-Source-Lieferkette
Jetzt lesen
Der Mist ist verdammt schwer: Die Tücken beim Beheben von Sicherheitslücken in Python-Bibliotheken im großen Maßstab
Jetzt lesen
This Shit is Hard: Building hardened PyTorch wheels with upstream parity
Jetzt lesen
Introduction to Chainguard Libraries for Python
Jetzt lesen