Chainguard-Workspaces
Geben Sie Ihren Agenten Raum zum Arbeiten, nicht zum Streunen
Ermöglichen Sie eine schnellere agentenbasierte Entwicklung – abgesichert durch die gehärtete Isolation, die Unternehmenssicherheit erfordert.
Isolieren Sie nicht vertrauenswürdigen Code in durch Chainguard gehärteten MicroVMs, damit bösartige Agenten Ihre Systeme nicht kompromittieren oder Ihre Geheimnisse stehlen können.
Umgebungen starten dank vorab geladener Abhängigkeiten in Sekundenschnelle, sodass Entwickler und Agenten direkt mit der Arbeit loslegen können.
WARUM CHAINGUARD?
Agenten-Isolierung, anders gedacht
Verteidigungsebenen
Workspace-MicroVMs werden mit Chainguard-OS-Paketen erstellt, einschließlich FIPS-konformer Toolchains. Abhängigkeiten werden während der Ausführung anhand Ihrer Lockdatei überprüft, um die Ausführung von nicht vertrauenswürdigem Code zu verhindern.
Standardmäßig vor Exfiltration geschützt
Echte Anmeldedaten verbleiben außerhalb des Arbeitsbereichs. Tools, die Anmeldedaten auf der Festplatte benötigen, erhalten kurzlebige, verschlüsselte Stellvertreter, die bei einem Diebstahl unbrauchbar sind.
Schnelle Starts und Wiederaufnahmen
Workspaces starten und setzen sich in Sekundenschnelle aus Warm-Snapshots fort, wobei Ihr Arbeitsbaum, nicht committete Änderungen, Shell- und Hintergrundprozesse nahtlos wiederhergestellt werden.
Vollständige Transparenz
Jeder Durchlauf generiert ein manipulationssicheres Protokoll Ihrer Umgebung, Befehle, Codeänderungen und Netzwerkaufrufe.
Workspace-Rollback
Agentenschleifen ohne Risiko ausführen. Mit Snapshots des Zustands vor der Ausführung können Sie Paketänderungen, Konfigurationen und nicht nachverfolgte Dateien schnell zurücksetzen, ohne andere Workspaces zu beeinträchtigen.
Verhindern Sie, dass Agents raten
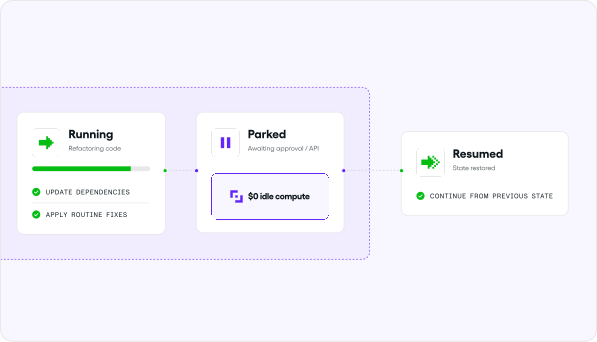
Leiten Sie Fragen von Agents an Entwickler weiter. Von Workspaces werden Snapshots erstellt und sie werden nach 10 Minuten pausiert, wodurch die Rechenkosten bis zur Beantwortung gestoppt werden.
Autonome Codewartung und Refaktorierung
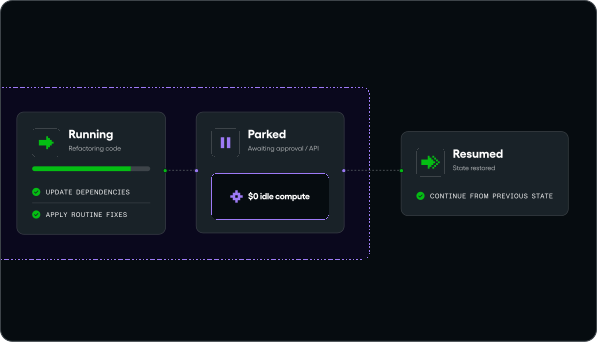
Führen Sie Hintergrund-Agenten aus, die Legacy-Codebasen refaktorieren, veraltete Abhängigkeiten aktualisieren und routinemäßige Code-Fixes über Repositories hinweg anwenden – ohne ein Risiko durch weitreichenden Netzwerkzugriff oder dauerhaft hinterlegte Produktions-Secrets einzugehen. Pausieren Sie die Ausführung nahtlos, während Sie auf menschliche Freigaben oder externe API-Antworten warten, parken Sie die Sandbox kostenlos, bis der Agent wieder freigegeben ist, und setzen Sie die Ausführung anschließend genau am vorherigen Zustand fort.
Ausführung von nicht vertrauenswürdigen Tools und Drittanbieter-Skills
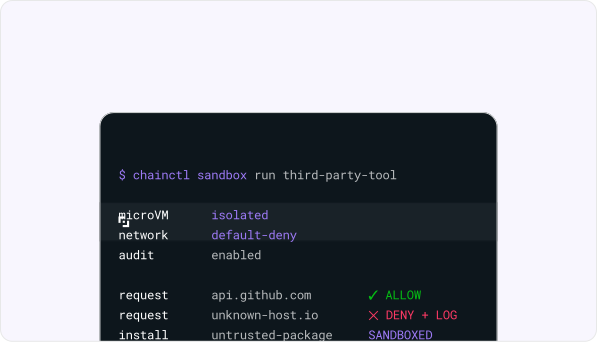
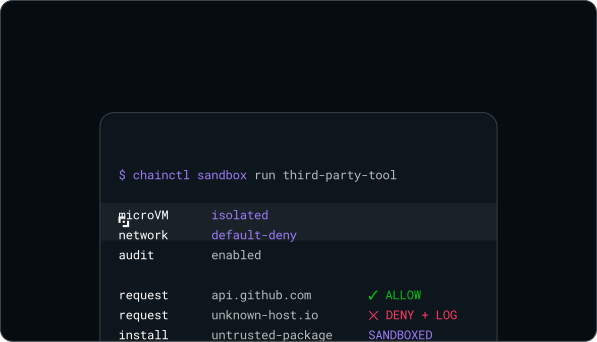
Führen Sie beliebige Agenten-Skripte, nicht vertrauenswürdige Paketinstallationen und Model-Context-Protocol(MCP)-Integrationen von Drittanbietern sicher in MicroVMs aus – mit konfigurierbaren Default-Deny-Richtlinien, die unautorisierten ausgehenden Netzwerkverkehr blockieren und alle Aktionen des Agenten zur Sicherheits- und Compliance-Überprüfung protokollieren.
Gated Pull-Request-Erstellung
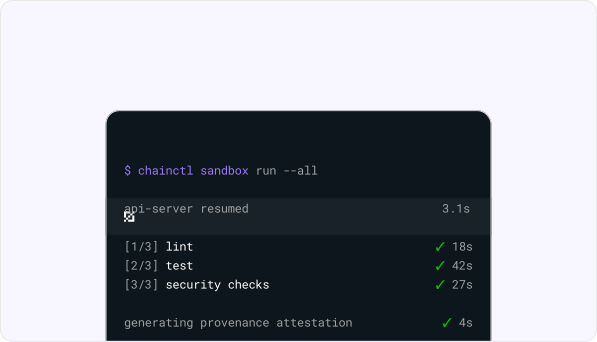
Rufen Sie Chainguard Checks für agentengenerierten Code auf und fügen Sie kryptografische Nachweise an, um sicherzustellen, dass eingehende Änderungen vollständig vorab getestet und verifiziert sind – damit jeder PR von Beginn an grün ist.
Vertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Chainguard Workspaces befindet sich derzeit in der Beta-Phase und ist eine Technologie-Vorschau gemäß dem Master Services and License Agreement von Chainguard.