Stellen Sie Ihren JavaScript-Registry-Endpunkt auf Chainguard um, um Malware zu blockieren, CVEs zu patchen und Zero-Day-Schwachstellen zu beheben, noch bevor KI-gestützte Angreifer zuschlagen können.
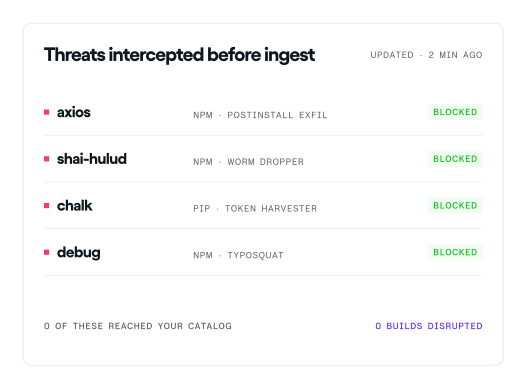




























Mehrere Ebenen von Sicherheitskontrollen schützen Sie vor dem nächsten Malware-Angriff


Scan auf bösartiges Verhalten
Jedes Paket durchläuft einen Scan auf Malware und Grayware, bevor es an unserem Endpunkt zur Nutzung bereitgestellt wird.


Konfigurierbare Abklingzeiten
Integrieren Sie eine Abklingzeit Ihrer Wahl direkt in Ihren JavaScript-Endpunkt, um als zweite Verteidigungslinie zu dienen.


Aus dem Quellcode erstellt
Beliebte Pakete werden aus dem Quellcode neu kompiliert, um eine zusätzliche Schutzebene gegen Malware für die lohnendsten Ziele von Hackern bereitzustellen.
Entkommen Sie der CVE-Behebungs-Tretmühle mit von Chainguard gepatchten Artefakten
Greifen Sie auf zurückportierte Upstream-Fixes für kritische und hohe CVEs zu, sodass Sie auf Ihrer aktuellen, stabilen Version sicher bleiben, während Sie ein Upgrade planen.
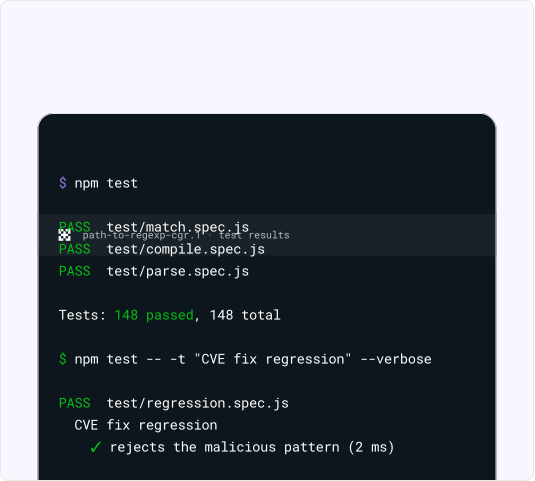
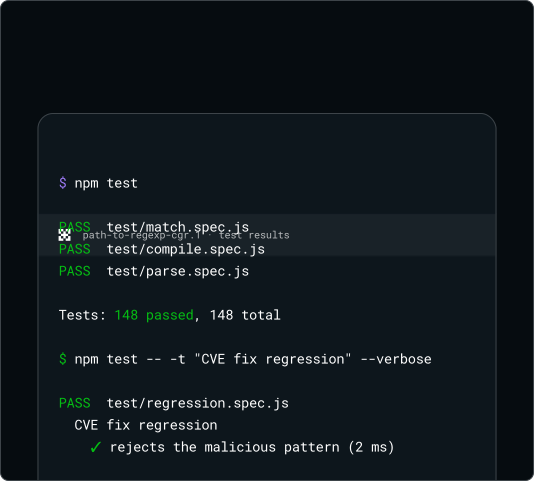
Alle Artefakte werden getestet, um sicherzustellen, dass die CVE behoben ist und die Funktionstests weiterhin bestanden werden
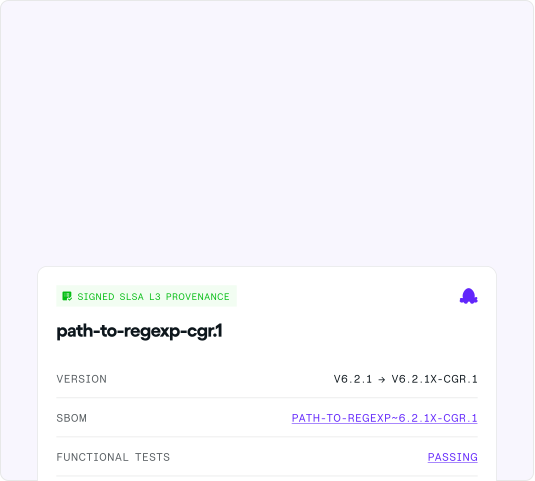
Jedes bereinigte Artefakt wird mit signierter SLSA-L3-Provenance und SBOMs ausgeliefert
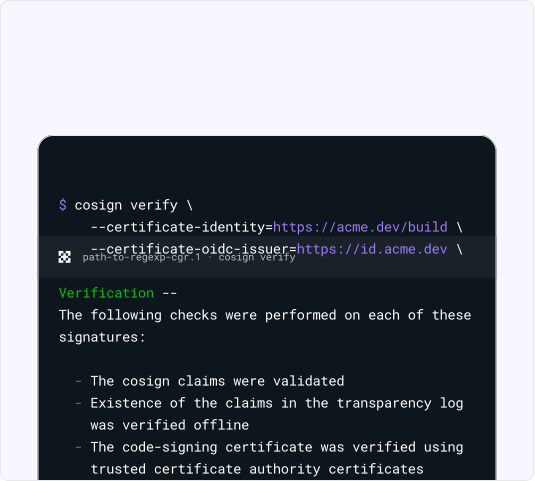
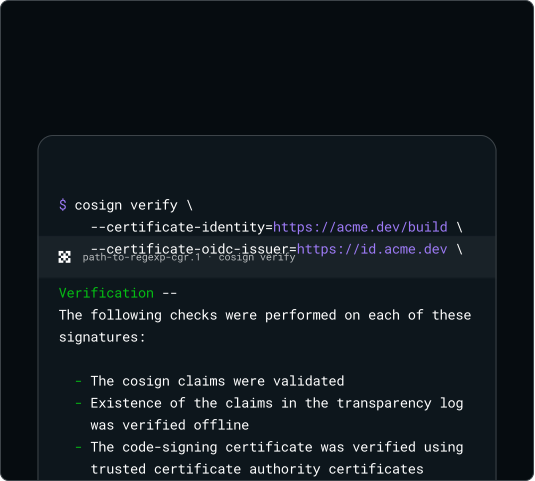
Auditoren können „cosign verify“ ausführen, um die Artefaktintegrität nachzuweisen
Entwickelt für High-Velocity-Engineering-Teams, die sich keine Einbußen durch Sicherheitsprozesse leisten können
B2B-SaaS
Bestehen Sie Sicherheitsprüfungen von Enterprise-Kunden ab Tag eins. Weisen Sie nach, dass Ihre Node.js- und Frontend-Stacks frei von anfälligen npm-Abhängigkeiten und Malware sind.
E-Commerce mit hohem Volumen
Beenden Sie das Dilemma zwischen Patchen und Systemausfällen in Spitzenzeiten. Wir sichern Ihre JavaScript-Lieferkette gegen bösartige Pakete und schwer zu behebende CVEs ab.
Fintech und digitales Banking
Standardmäßig auditbereit. Signierte SBOMs und Herkunftsnachweise belegen die Integrität behobener Artefakte und vereinfachen den Nachweis der Compliance-Berichterstattung.
Deckt alle Ihre JavaScript-Abhängigkeiten ab
Greifen Sie auf den Web-Development-Stack zu, den Sie benötigen, wie beispielsweise TypeScript, Node.js und React, sowie auf jedes andere Projekt, das Sie für die Erstellung Ihrer Anwendung gebraucht haben.
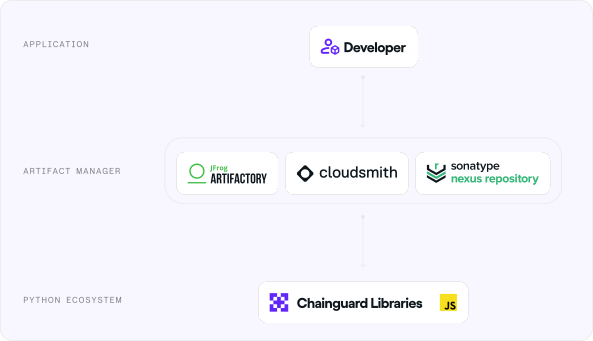
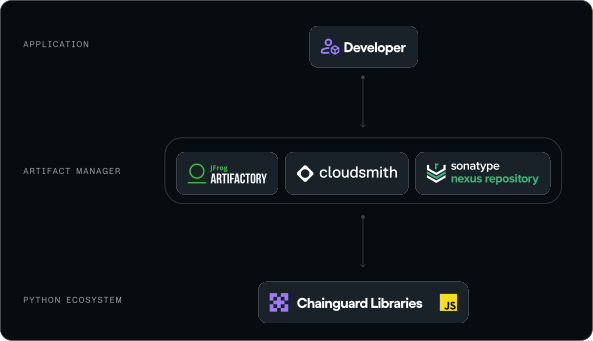
Funktioniert mit Ihren vorhandenen Tools
Chainguard Libraries funktioniert mit Ihren vorhandenen Artefakt-Managern und Workflows. Jedes Paket bietet dieselbe Funktionalität wie auf npm, sodass es keine Breaking Changes gibt. Ihre Entwickler werden keinen Unterschied bemerken.
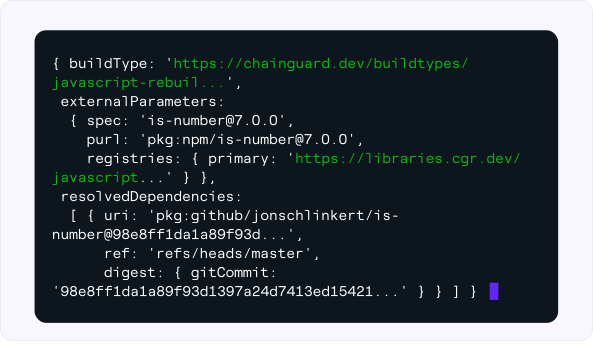
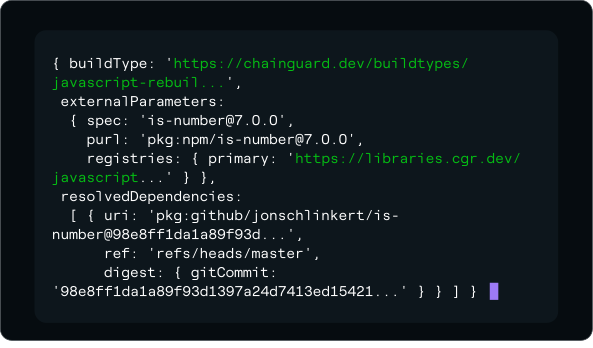
Signiert, versiegelt und verlässlich
Jede von Chainguard erstellte Version verfügt über eine signierte Provenienz und SBOMs. So erhalten Sie den unwiderlegbaren Nachweis, dass Ihre Abhängigkeiten direkt aus der SLSA-L3-konformen Chainguard Factory stammen – und nicht vom ungesicherten Rechner eines Maintainers.
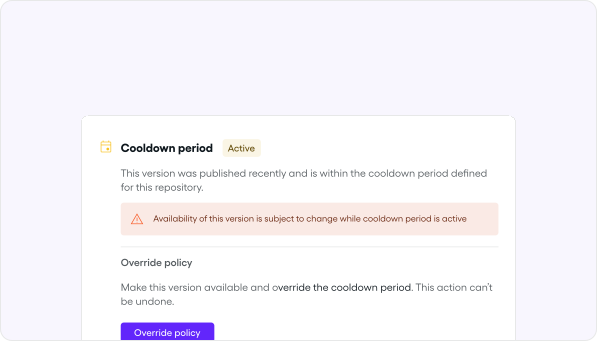
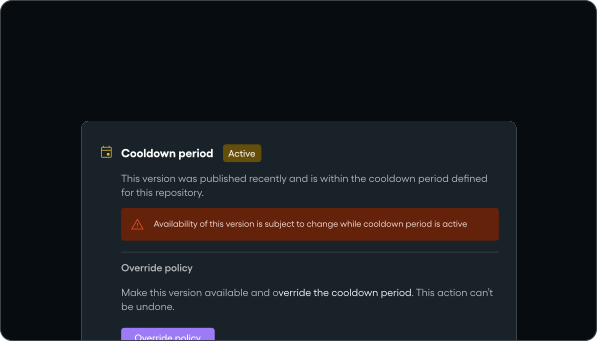
Verwalten Sie Artefakte basierend auf Ihren Compliance-Standards
Nutzen Sie Chainguard Repository, um Richtlinien wie Cooldowns, CVE-Blockierungen, Lizenzbeschränkungen und mehr zu konfigurieren und sicherzustellen, dass jeder Pull den spezifischen Vorgaben Ihres Unternehmens entspricht.
Learn more about Chainguard RepositoryVertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Verwandte Ressourcen
98 % weniger Malware: Die Daten hinter einer sichereren Open-Source-Lieferkette
Jetzt lesen
Die 5 Risiken bei der Entwicklung mit Open Source – und wie Sie es jetzt sicher machen
Jetzt lesen
Wir stellen vor: Chainguard Repository: Eine einheitliche Benutzeroberfläche für standardmäßig sichere Open-Source-Artefakte
Jetzt lesen
Einführung in Chainguard Libraries für JavaScript
Jetzt lesen