Verhindern Sie KI-Angriffe mit bewährter Open-Source-Software.
Beseitigen Sie Risiken durch Malware und Schwachstellen in Ihren Containern, Abhängigkeiten, CI/CD-Aktionen und KI-Agenten-Skills, damit sich Ihre Entwickler ganz auf das Deployment konzentrieren können.
Die Dienste, auf die sich die Welt verlässt, laufen auf Chainguard

 **4,8 Sterne** am **G2**


 Case study


 Case study

 Case study


 Case study





 Case study

 Case study
Schützen Sie Ihre Open-Source-Infrastruktur. Hören Sie auf, Schwachstellen und Malware hinterherzulaufen, und bauen Sie mit Chainguard eine widerstandsfähige Lieferkette auf.
Jeden Tag werden 242 neue CVEs veröffentlicht – ein Anstieg von über 80 % gegenüber 2025.
Mit Chainguard können Sie das Hamsterrad der CVE-Behebung verlassen und sich auf das Entwickeln konzentrieren
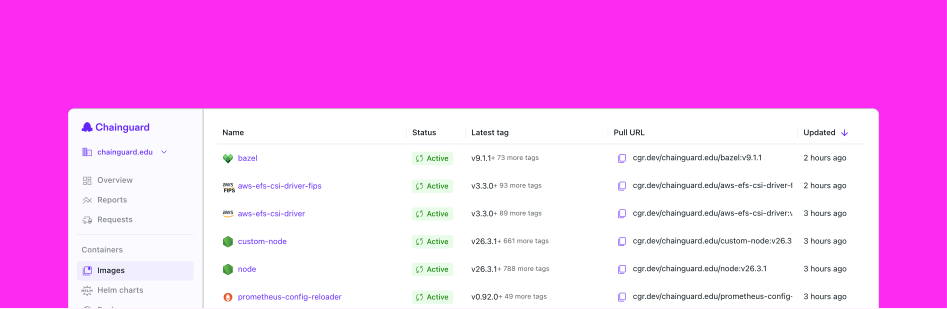
Über 3.000 Images mit 97,6 % weniger CVEs als öffentliche Alternativen
Sichern Sie jede Anwendung mit Container-Images, die täglich aus dem Quellcode neu erstellt werden und erstklassige SLAs bieten.
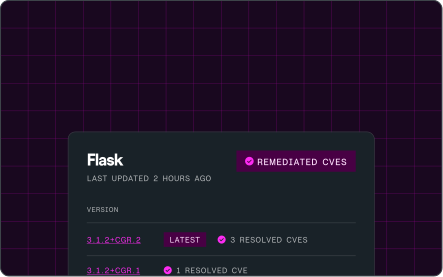
CVE-Backports für schwer zu aktualisierende Python- und Java-Bibliotheksversionen
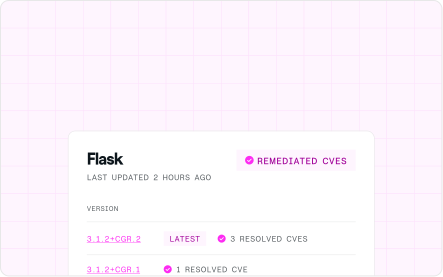
Behebungen, die Ihre Scanner zum Schweigen bringen

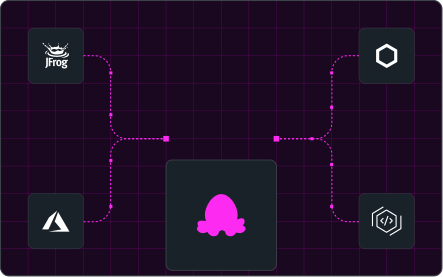
Kompatibel mit Ihrem Artefakt-Manager

Shift5
Shift5 sparte 2,5 Monate Entwicklungszeit pro Person bei der Behebung von CVEs ein.
Ein neues Schadprogramm wird veröffentlicht jede Minute.
Chainguard hält Ihre Zugangsdaten von Angreifern fern – ganz ohne Incident Response
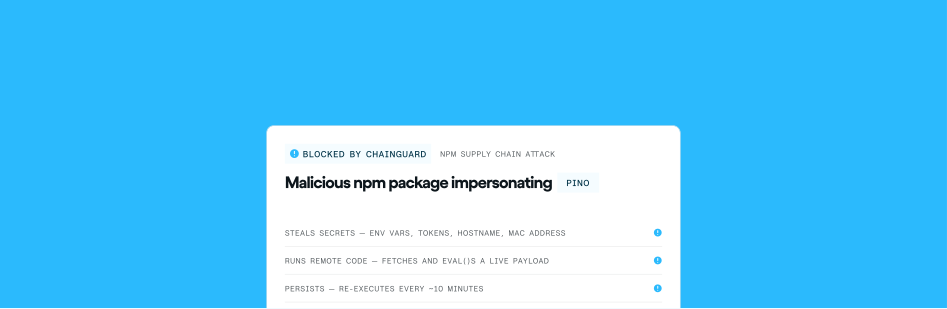
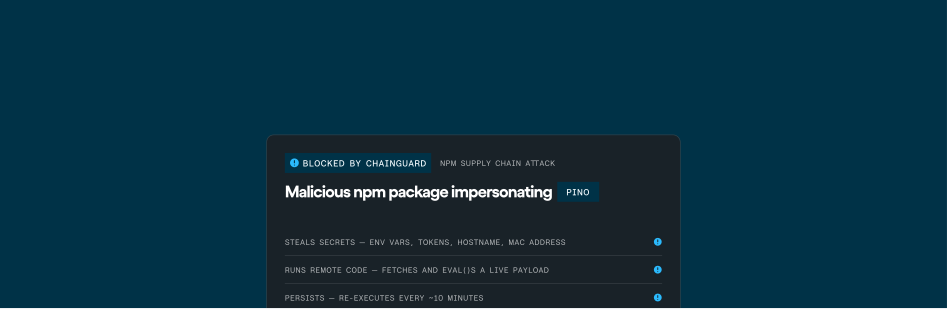
Schadsoftwarefreie Abhängigkeiten
Greifen Sie auf einen vertrauenswürdigen Katalog von Python-, JavaScript- und Java-Paketen zu, um den Live-Zugriff auf öffentliche Register deaktivieren zu können.
Mehrere Schutzebenen, die täglich Hunderte von Angriffen auf die Lieferkette abwehren
Pakete werden in einer Sandbox ausgeführt, um verdächtiges Verhalten zu erkennen


Canva
Canva wehrte Hunderttausende von Malware-Angriffen auf npm und PyPI ab.
Frontier-KI-Modelle decken Tausende von Zero-Day-Schwachstellen auf.
Chainguard verkleinert Ihre Angriffsfläche, um böswillige Agenten aus Ihrer Umgebung fernzuhalten

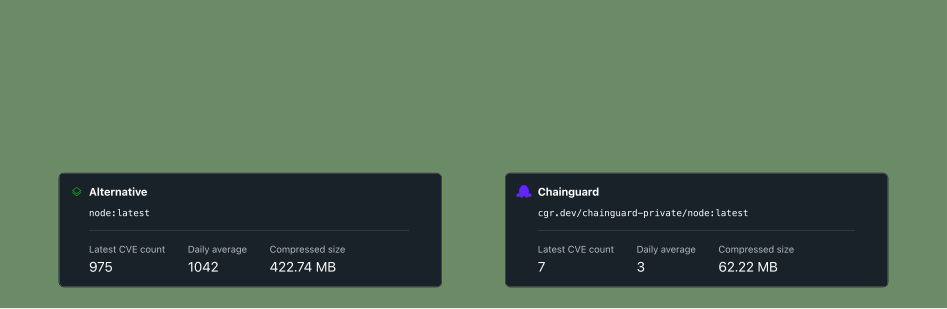
Smaller images means fewer attack paths
Chainguard Containers, on average, are 10% smaller than what you’d find on public registries, limiting the novel attack paths rogue agents can use to get into your environment.


Entwickelt, um sich sicher in den Rest Ihres Stacks einzufügen
Chainguard härtet Ihre Open-Source-Komponenten, bevor Ihre Entwickler Code schreiben. Unsere Artefakte ersetzen anfällige oder böswillige Versionen – alles vor dem Scannen Ihrer Umgebung.
- Access Control
- Secrets Management
- Posture Management
- Runtime defense
- Detection & Triage
- Incident response
Wechseln Sie zu vertrauenswürdigem Open Source – ohne jegliche Reibungsverluste für Entwickler
Bringen Sie Ihre Apps zum Laufen mit über 200 Helm-Charts

Nutzen Sie Guardener, den Agenten von Chainguard, um die Einführung zu beschleunigen

Pullen Sie beliebige Artefakte per CLI – oder weisen Sie Ihren Agenten an, es zu tun

Funktioniert mit dem, was bereits funktioniert
Integrieren Sie es in Ihre Registries, Cloud, CI/CD und Entwickler-Tools, damit sich vertrauenswürdiges Open Source nahtlos in bestehende Workflows einfügt – ohne zusätzlichen Aufwand oder Änderungen an der Arbeitsweise Ihrer Teams.
 Cursor
 Google
 Azure
 Bytes
 Microsoft
 AWS
 Google Cloud
 Sysdig
 Upwind
 Wiz
 TigerData
 JFrog
 Ngnix
 Orca Security
 Second Front
 VulnCheck
 Crowdstrike
 Anchore
- Cursor
- Google
- Azure
- Bytes
- Microsoft
- AWS
- Google Cloud
- Sysdig
- Upwind
- Wiz
- TigerData
- JFrog
- Ngnix
- Orca Security
- Second Front
- VulnCheck
- Crowdstrike
- Anchore
Softwarefabrik der Armee
Read their storyDie Army Software Factory setzte 40 % der Entwicklerzeit für einsatzrelevante Innovationen frei.
Setzen Sie die Compliance-Standards Ihres Unternehmens durch
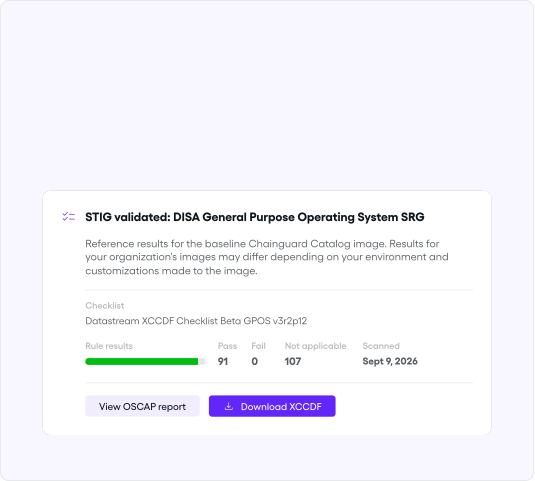
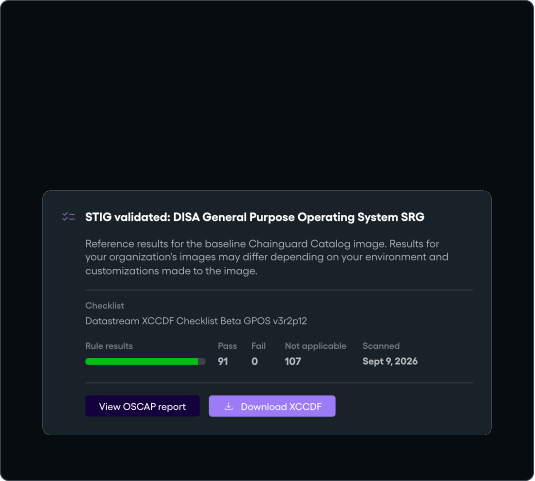
Bestimmen Sie, welche Open-Source-Komponenten Ihre Entwickler und Agenten nutzen dürfen, und weisen Sie Prüfern gleichzeitig nach, dass Ihre Drittanbieter-Komponenten absolut integer sind.
Richtlinien festlegen, um den Artefaktverbrauch außerhalb Ihrer Organisation zu blockieren
Dokumentation zu Chainguard Repository lesenGreifen Sie auf Provenienzdaten und SBOMs für von Chainguard erstellte Artefakte zu
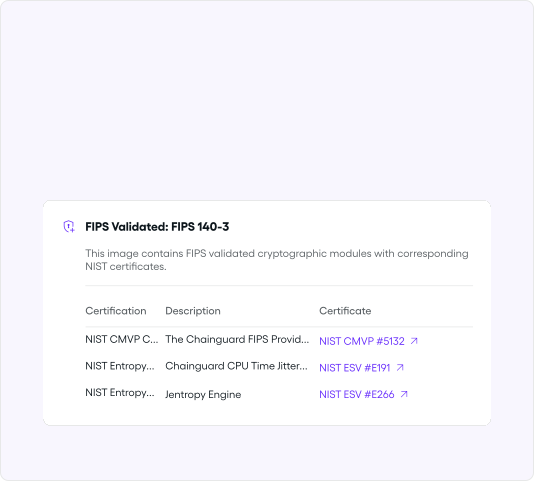
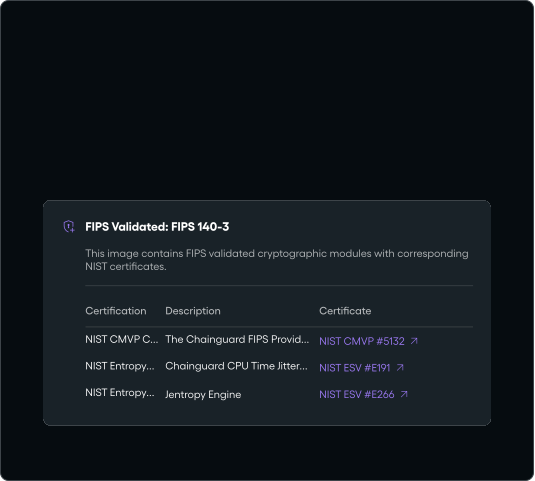
SLSA L3-Dokumentation lesenFedRAMP-Anforderungen mit FIPS-Images erfüllen
FIPS-Katalog durchsuchen


Erfahren Sie mehr über vertrauenswürdiges Open Source


Der härteste Fork
BlogSicher entwickeln mit KI: Schutz für Ihr Agentic Engineering
CourseWhen AI builds faster than you can secure it: Tech Talks hosted by Chainguard
Webinar5 Gewohnheiten für Engineering Leaders zur Operationalisierung von KI im SDLC
LeitfadenVerdammt harte Arbeit: Wie KI unseren Code standardkonform hält
BlogAssemble 2026: Relive Chainguard’s event for engineering and security leaders
EventThis Shit is Hard: Inside the Chainguard Factory
Blog