CHAINGUARD CHECKS
Une CI pour des PR validées plus rapidement, sans compromettre la sécurité
Ne perdez plus de temps dans les files d'attente de build centralisées. Les agents et les développeurs exécutent des vérifications identiques avant le commit ou via l'application GitHub, au sein de microVM préchauffées et renforcées par Chainguard, pour que chaque pull request arrive déjà prévalidée.
Permettez aux agents et aux développeurs de tester, d'échouer et de corriger leur propre code en une fraction du temps habituel en appelant la CI directement depuis leurs boucles d'agents pour les vérifications préalables au commit, livrant ainsi plus rapidement des modifications entièrement vérifiées et prêtes à être fusionnées.
Évitez les téléchargements répétés de packages et la configuration des chaînes d'outils à chaque exécution. Démarrez la CI à partir de snapshots préchauffés avec des dépendances préchargées, afin de passer directement à l'exécution et de réduire les temps de build ainsi que les coûts de calcul.
Exécutez votre CI au sein de microVM Chainguard sécurisées par défaut, qui génèrent des attestations signées par chiffrement. Empêchez le code d'agent non approuvé de compromettre l'infrastructure hôte, de dérober des identifiants ou de falsifier les résultats de vos pipelines.
POURQUOI CHAINGUARD ?
La différence Chainguard Checks
Provisionnement rapide des pipelines
Lancez la CI en quelques secondes grâce à des environnements microVM préchargés avec des dépendances, éliminant ainsi les contraintes de configuration pour les développeurs et les agents d'IA.
Protection contre l'exfiltration intégrée dès la conception
Les exécutants CI ne détiennent jamais de secrets à longue durée de vie. Les identifiants sont injectés côté hôte, et les étapes du workflow nécessitant des identifiants sur le disque reçoivent des substituts chiffrés à courte durée de vie, dont le vol n'a aucune valeur.
Fini les PR défectueuses grâce aux Workspaces
Bloquez automatiquement les PR non vérifiées. Checks transmet directement les résultats des tests aux agents en cours d'exécution, déclenchant ainsi une autocorrection avant l'ouverture des PR.
Réduisez les temps de fusion et la puissance de calcul
Évitez les exécutions CI redondantes. La porte de fusion peut vérifier l'attestation des vérifications sur la PR et fusionner immédiatement.
Environnement CI sécurisé
Prévenez les compromissions d'exécuteurs. Chaque étape du workflow s'exécute dans une micro-machine virtuelle conçue avec des paquets Chainguard OS garantis sans CVE.
Bloquer les dépendances non fiables
Écartez les packages non autorisés de votre pipeline. Chaque dépendance de build est vérifiée par rapport à votre fichier lockfile avant son exécution.
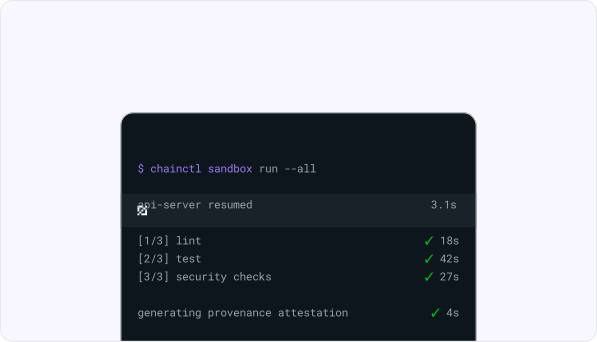
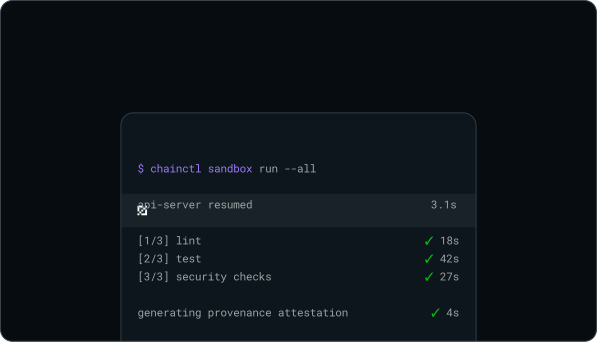
Déplacez l'IC vers la gauche
Éliminez les écarts entre le développement local et les pipelines distants. Déployez des environnements d'IC identiques en quelques secondes pour exécuter des vérifications pré-commit et utilisez les attestations d'IC réussies pour ignorer les exécutions de pipeline supplémentaires.
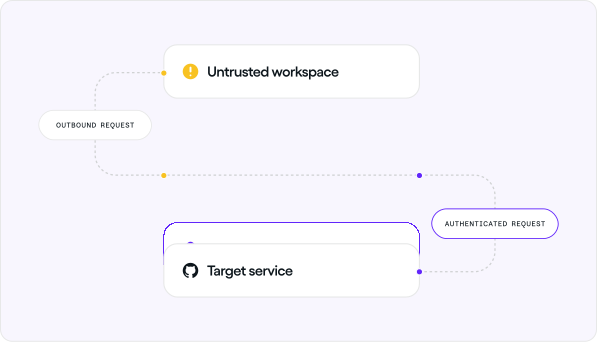
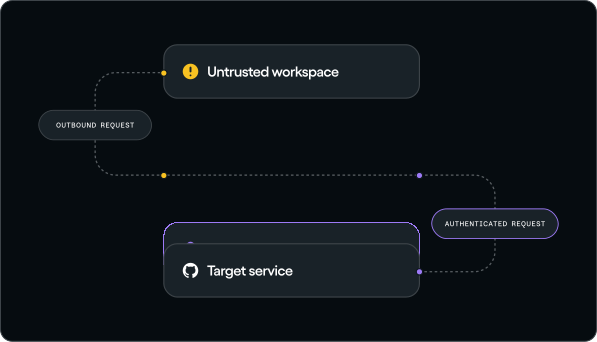
Bénéficiez de pipelines sans secrets
Exécutez votre CI en toute sécurité sans exposer de secrets ou de jetons à longue durée de vie au code d'agent non approuvé. L'injection de données d'authentification à la volée côté hôte émet des jetons à courte durée de vie ou des en-têtes injectés par proxy, de sorte qu'il n'y a rien à dérober.
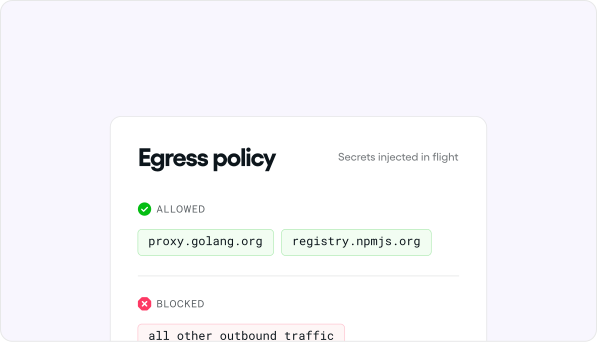
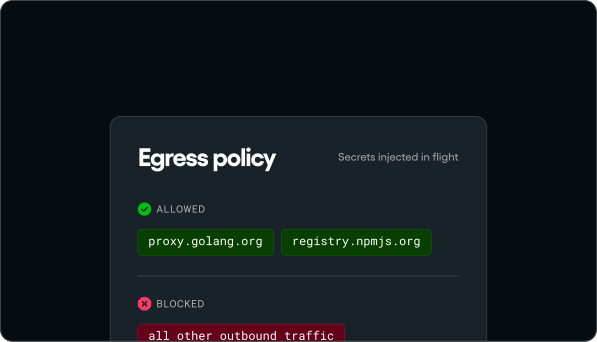
Verrouiller le trafic réseau sortant
Assurez-vous que les étapes de workflow de build et de test ne communiquent qu'avec ce que vous autorisez explicitement. Les proxys réseau appliquent des règles de trafic sortant strictes lors des vérifications CI, bloquant ainsi les connexions sortantes arbitraires.
La confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance
Chainguard Checks est actuellement en version bêta et constitue un aperçu technologique (Technology Preview) dans le cadre du contrat-cadre de services et de licence (Master Services and License Agreement) de Chainguard.