Bibliothèques logicielles
construites à partir des sources
Stoppez les attaques de la chaîne d’approvisionnement logicielle sans compromettre l'expérience et la productivité des développeurs grâce à des dépendances Java, Python et JavaScript




























Chainguard Libraries
Bibliothèques logicielles de confiance pour tous les cas d’usage


Protégez votre chaîne d’approvisionnement logicielle
Éliminez les risques liés aux systèmes de construction compromis et aux mécanismes de distribution de paquets détournés afin d'atténuer les attaques de logiciels malveillants telles que XZ-Utils, MavenGate et npm Shai-Hulud.


Améliorer l'expérience et la rapidité des développeurs
Libérez les développeurs pour qu'ils puissent livrer plus rapidement en éliminant le travail et l'érosion de la productivité associés à la curation manuelle et/ou basée sur des politiques.


Simplifier les dépendances dynamiques
Déchargez-vous du travail difficile de la vente de bibliothèques système partagées pour les langages à liaison dynamique.
Chainguard replaces your public registry endpoints
Stop reacting to supply chain attacks and start preventing them. Chainguard Libraries is a malware-free catalog of open source dependencies that allows your team to ship without inheriting someone else’s security compromise.
SUPPORTED ECOSYSTEMS
 Learn MorePython
 Learn MoreJava
 Learn MoreJavascript
 Learn MoreGo
 Learn More.NET
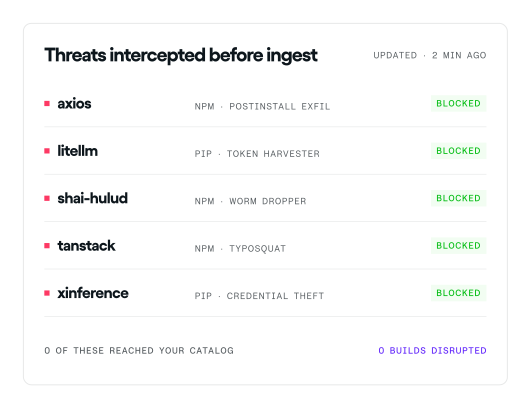
Malwhere? Not here.
Whether it’s a malicious backdoored binary, install-time script, or typosquatted package, Chainguard Libraries are safe from the malware compromises that have made headlines over the last few months.
Get startedaxios
Nation-state actors attacked the HTTP requests package in npm that’s used 400M+ times a month.
litellm
Attackers hit a key AI gateway package in PyPI with 280M+ monthly downloads.
Shai-Hulud
A worm spread through ~800 npm packages and harvested thousands of private credentials.
tanstack
A typosquatted npm dependency duped @TanStack users with four malicious versions.
elementary-data
Attackers released malicious version of an AI project with 1.1M+ monthly downloads.
chalk
Bad actors released 18 npm packages with more than 10B+ collective monthly downloads.
Step off the remediation treadmill with Chainguard-patched artifacts
CVE backports for versions you’re stuck on
Fix CVEs in legacy dependencies without forcing version bumps. Every remediated package includes embedded SLSA L3 provenance and SBOMs, letting auditors verify patches with a single CLI command.
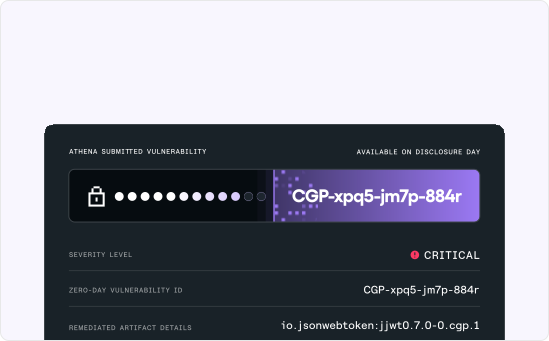
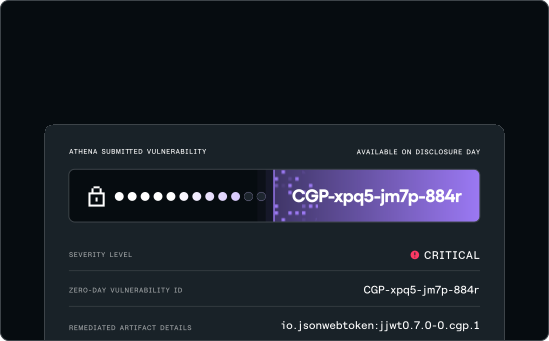
Zero-day protection on day zero, powered by Athena
Benefit from the crowdsourced threat intelligence of the world’s largest institutions. Get day zero access to thousands of packages pre-patched against AI-discovered vulnerabilities, keeping your data safe from hackers.
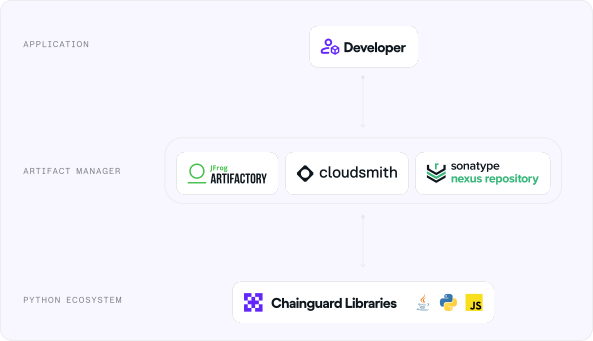
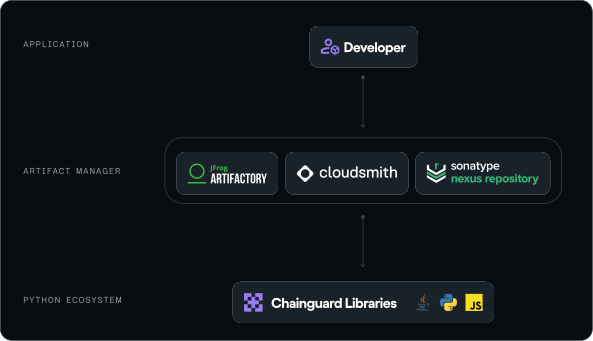
Reconstruites à partir de la source, livrées via des registres résistants aux logiciels malveillants
Consommer des bibliothèques résistantes aux logiciels malveillants, continuellement reconstruites à partir de la source dans l'infrastructure de construction SLSA de niveau 2 de Chainguard, en atténuant les attaques de la chaîne d'approvisionnement lors de la construction et de la distribution des paquets.
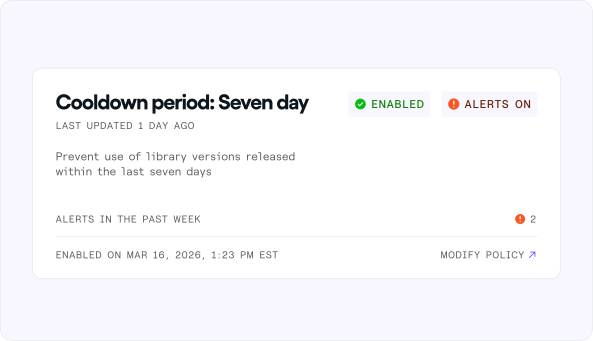
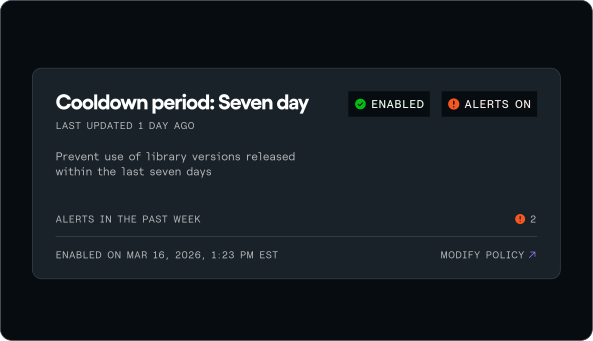
Nous corrigeons les CVE critiques et élevés pour vous
Sécurisez vos applications avec des versions corrigées des anciennes bibliothèques Python. Nous corrigeons les CVE critiques et élevés afin que vous puissiez rester protégé pendant que vous planifiez votre prochaine mise à jour.
Learn more about Chainguard Repository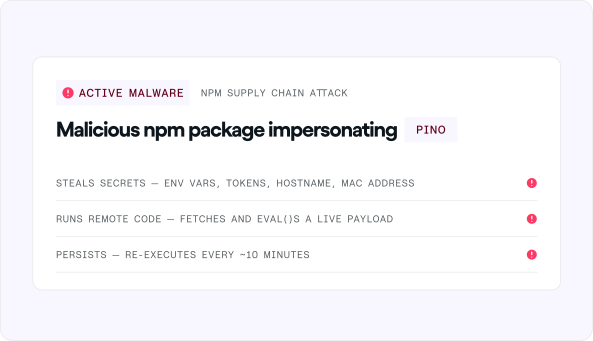
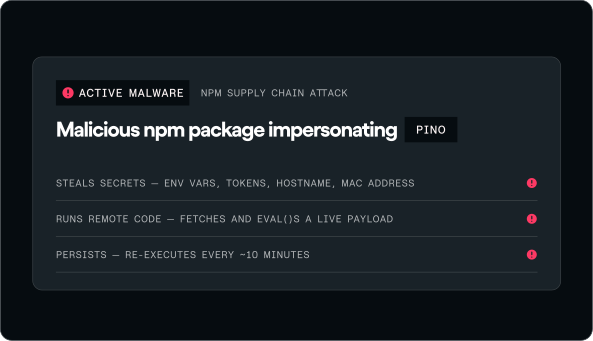
Every package is scanned for malicious behavior
Our software factory scans for malware and 'greyware' packages before any artifact can reach your team. With Chainguard, you don’t have an exposure window because we never build or distribute packages until they’re marked safe.
Learn more about greyware
Utilisez-les partout, en toute simplicité, avec les images de conteneurs Chainguard
Utilisez nos bibliothèques partout où votre code est développé et déployé. Ou utilisez les bibliothèques Chainguard au-dessus des conteneurs ou des machines virtuelles Chainguard pour une protection plus complète sur l'ensemble de votre pile.
La confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance
Ressources connexes
Introducing Chainguard Repository: A unified experience for secure-by-default open source artifacts
Lire maintenant
Les registres et la faille de npm : Sécuriser le maillon faible de la chaîne d'approvisionnement en logiciels
Lire maintenant
Python résistant aux logiciels malveillants sans les devinettes
Lire maintenant
Annonce des bibliothèques Chainguard : Dépendances gardées du langage Java construites à partir de la source
Lire maintenant
La vision de Chainguard pour une supply chain logicielle plus sûre
Lire maintenant
Panique ! à la distro : Une étude sur la prévention des logiciels malveillants dans les distributions Linux
Lire maintenant
Apprivoiser les mauvais paquets Python : Évaluation des détecteurs de logiciels malveillants Python à l'aide d'un ensemble de données de référence
Lire maintenant