Actions Chainguard
Protégez vos actions CI/CD de la prochaine attaque
Offrez aux développeurs la liberté d'utiliser les actions de leur choix, en toute sécurité. Bénéficiez d'un catalogue de plus de 1 000 solutions de remplacement prêtes à l'emploi, dont la sécurité est renforcée en permanence contre les fuites d'identifiants, les injections de scripts et bien plus encore.
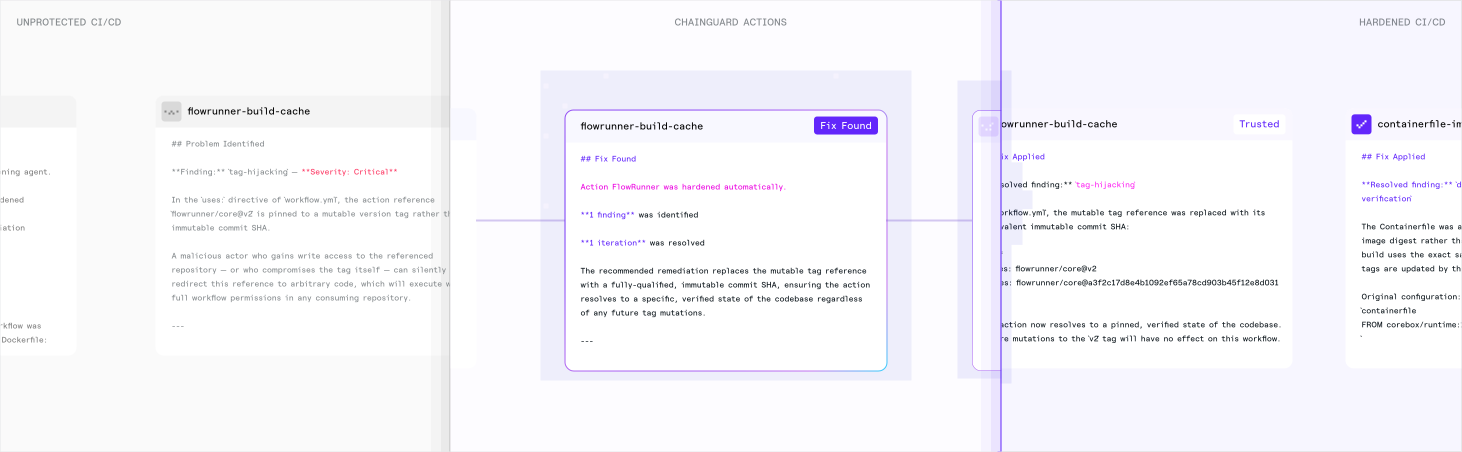
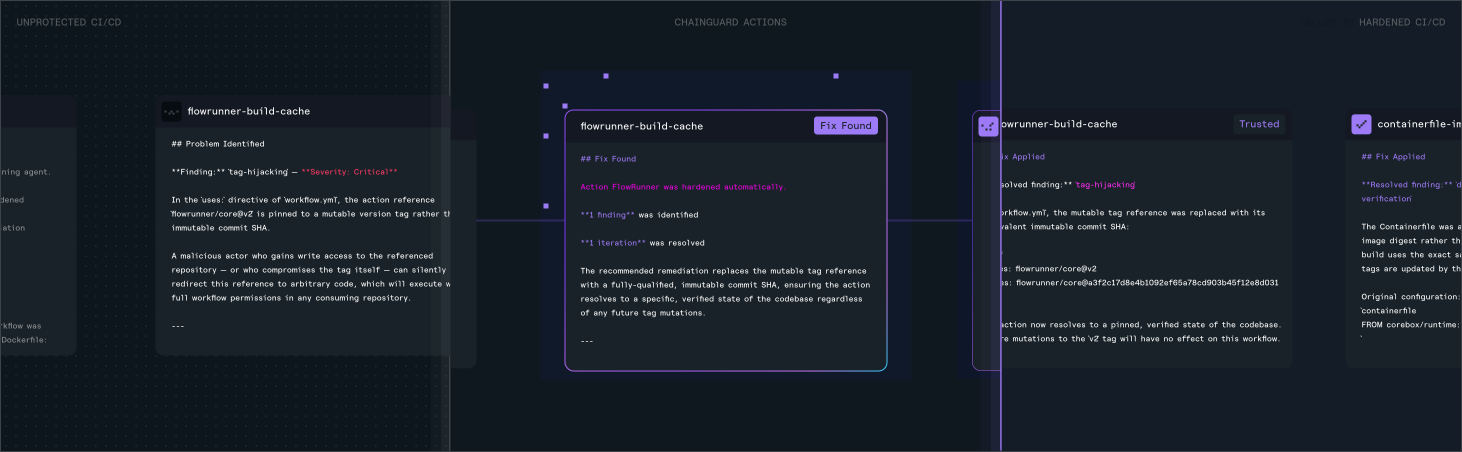
Tout ce dont votre équipe a besoin pour faire confiance aux actions de vos pipelines.
Donnez à vos développeurs l'assurance que votre pipeline CI/CD ne devient pas une voie d'accès aux clés de votre royaume pour des acteurs malveillants.
Schnelle, lückenlose Abdeckung
Chaque action est construite à partir des sources et analysée en permanence, ce qui permet d'éviter les détournements de tags, les abus de pull_request_target, et bien d'autres choses encore, avant qu'elles n'atteignent votre pipeline.
Dauerhafte Sorgenfreiheit
Pendant que le reste de l'industrie réagit au prochain flux de travail compromis, votre équipe et les agents de codage de l'IA se concentrent sur la livraison de nouvelles versions.
Démontrez la sécurité de vos pipelines, à la demande.
Chaque action est livrée avec un SBOM et une attestation de provenance, afin que vous sachiez toujours ce que vous exécutez, d'où il vient et comment il a été fabriqué.


Jeremy Young
Ingénieur logiciel et architecte sécurité, Xometry
Des correctifs de sécurité que vous pouvez vraiment lire
Des milliers d'étoiles ou des millions de téléchargements ne rendent pas les flux de travail CI/CD sûrs. Chaque Action Chainguard est livrée avec un rapport de renforcement complet afin que vous sachiez exactement ce qui a été corrigé, pourquoi et comment.
À l'abri des attaques qui détruisent les pipelines
Les attaquants n'attendent pas votre prochaine revue de sécurité. Chainguard Actions sécurise en permanence vos workflows CI/CD contre les exploits connus et les nouveaux exploits avant qu'ils n'atteignent votre pipeline.
Les attaquants pointent rétroactivement les étiquettes de version vers des commits malveillants. Chaque action Chainguard est rattachée à une source vérifiée.
Les actions malveillantes se font passer pour des actions de confiance. Chaque action Chainguard est construite à partir des sources et ensuite sécurisée, et non pas copiée et collée à partir du marché ouvert.
Les RP non fiables obtiennent un accès privilégié au flux de travail. Les actions Chainguard détectent et corrigent automatiquement les vulnérabilités de configuration.
Les clés privées sont déversées dans les journaux de flux de travail publics. Chainguard Actions bloque l'exposition de la mémoire des coureurs avant qu'elle n'atteigne votre pipeline.
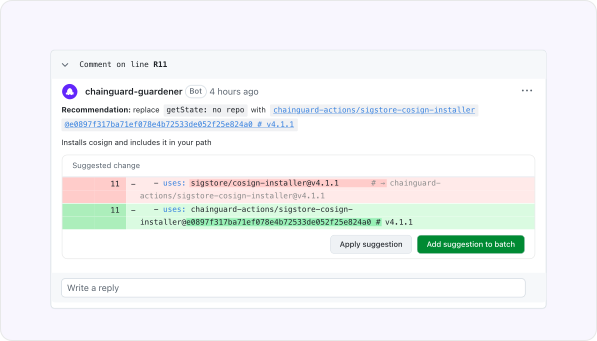
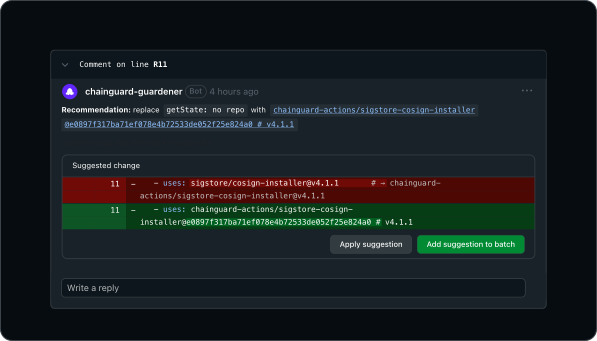
Les principales actions de votre pipeline, désormais sécurisées
Les mêmes actions que votre équipe utilise tous les jours pour extraire des dépôts, installer des runtimes, construire des images et s'authentifier auprès de fournisseurs de cloud. Sécurisées et prêtes à être intégrées à votre pipeline CI/CD.
La confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance