Bibliothèques logicielles
construites à partir des sources
Stoppez les attaques de la chaîne d’approvisionnement logicielle sans compromettre l'expérience et la productivité des développeurs grâce à des dépendances Java, Python et JavaScript




























Chainguard Libraries
Bibliothèques logicielles de confiance pour tous les cas d’usage


Protégez votre chaîne d’approvisionnement logicielle
Éliminez les risques liés aux systèmes de construction compromis et aux mécanismes de distribution de paquets détournés afin d'atténuer les attaques de logiciels malveillants telles que XZ-Utils, MavenGate et npm Shai-Hulud.


Améliorer l'expérience et la rapidité des développeurs
Libérez les développeurs pour qu'ils puissent livrer plus rapidement en éliminant le travail et l'érosion de la productivité associés à la curation manuelle et/ou basée sur des politiques.


Simplifier les dépendances dynamiques
Déchargez-vous du travail difficile de la vente de bibliothèques système partagées pour les langages à liaison dynamique.
Chainguard remplace les points de terminaison de vos registres publics
Cessez de réagir aux attaques de chaîne d'approvisionnement et commencez à les prévenir. Chainguard Libraries est un catalogue de dépendances open source sans malwares, permettant à votre équipe de déployer sans hériter des failles de tiers.
ÉCOSYSTÈMES PRIS EN CHARGE
 Learn MorePython
 Learn MoreJava
 Learn MoreJavascript
 Learn MoreGo
 Learn More.NET
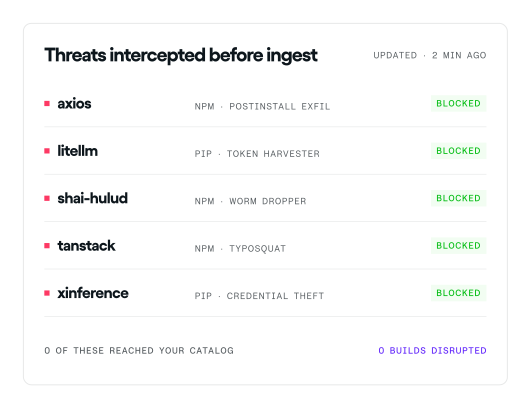
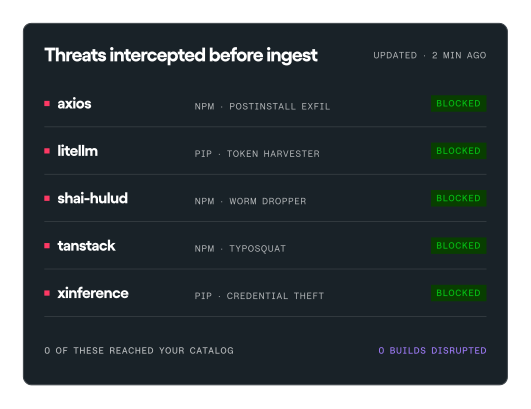
Des logiciels malveillants ? Pas ici.
Qu'il s'agisse d'un binaire malveillant contenant une porte dérobée, d'un script d'installation ou d'un paquet victime de typosquattage, les bibliothèques Chainguard sont protégées contre les compromissions par logiciels malveillants qui ont fait la une des journaux ces derniers mois.
Commenceraxios
Des cyberacteurs étatiques ont attaqué le package de requêtes HTTP dans npm, utilisé plus de 400 millions de fois par mois.
litellm
Des attaquants ciblent un paquet clé de passerelle IA sur PyPI totalisant plus de 280 millions de téléchargements mensuels.
Shai-Hulud
Un ver s'est propagé à travers environ 800 paquets npm et a récolté des milliers d'identifiants privés.
tanstack
Une dépendance npm issue du typosquattage a trompé les utilisateurs de @TanStack avec quatre versions malveillantes.
elementary-data
Des attaquants ont publié une version malveillante d'un projet d'IA comptant plus de 1,1 million de téléchargements mensuels.
chalk
Des acteurs malveillants ont publié 18 paquets npm cumulant plus de 10 milliards de téléchargements mensuels.
Sortez de l'engrenage des correctifs grâce aux artefacts patchés par Chainguard
Rétroportages de CVE pour les versions sur lesquelles vous êtes bloqué
Corrigez les CVE dans vos dépendances héritées sans imposer de montée de version. Chaque paquet corrigé intègre une provenance SLSA L3 et des SBOM, permettant aux auditeurs de vérifier les correctifs à l'aide d'une seule commande CLI.
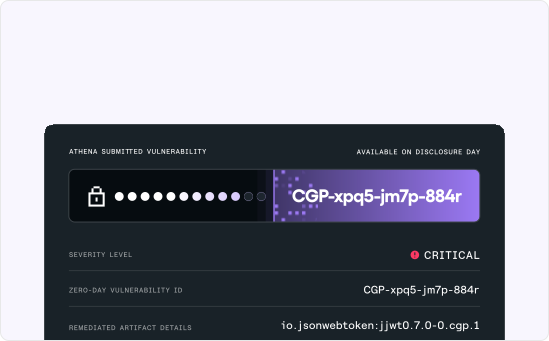
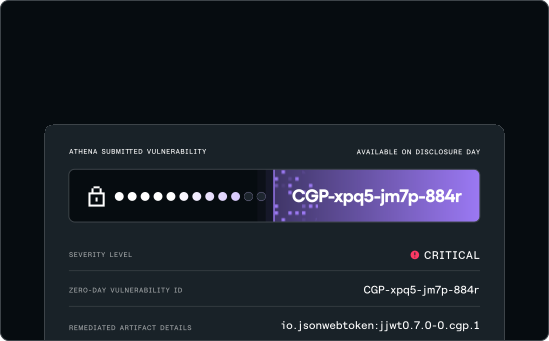
Protection contre les failles « zero-day » dès le premier jour, optimisée par Athena
Bénéficiez des renseignements sur les menaces du crowdsourcing des plus grandes institutions. Accédez dès le jour zéro à des milliers de paquets pré-corrigés contre les vulnérabilités détectées par l'IA, protégeant vos données.
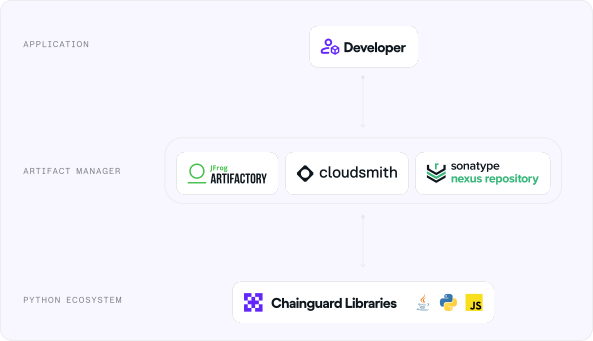
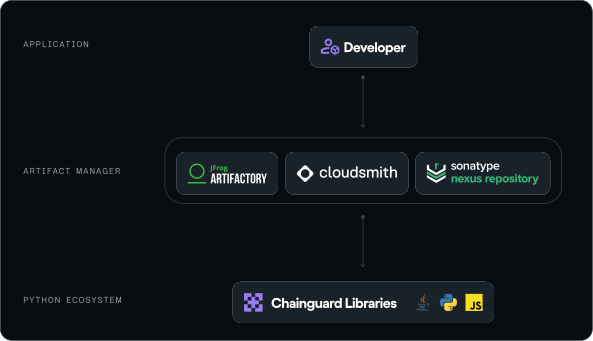
Reconstruites à partir de la source, livrées via des registres résistants aux logiciels malveillants
Consommer des bibliothèques résistantes aux logiciels malveillants, continuellement reconstruites à partir de la source dans l'infrastructure de construction SLSA de niveau 2 de Chainguard, en atténuant les attaques de la chaîne d'approvisionnement lors de la construction et de la distribution des paquets.
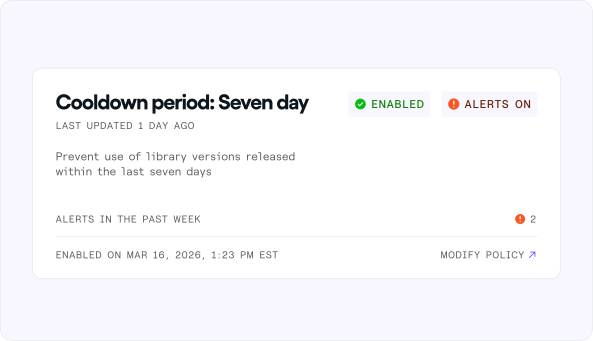
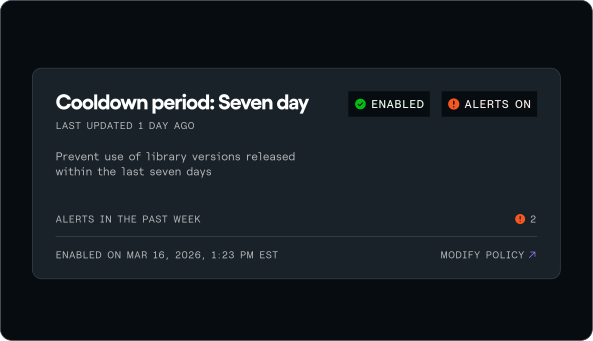
Nous corrigeons les CVE critiques et élevés pour vous
Sécurisez vos applications avec des versions corrigées des anciennes bibliothèques Python. Nous corrigeons les CVE critiques et élevés afin que vous puissiez rester protégé pendant que vous planifiez votre prochaine mise à jour.
Learn more about Chainguard Repository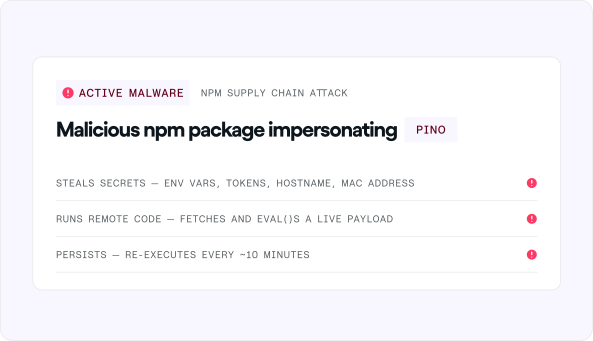
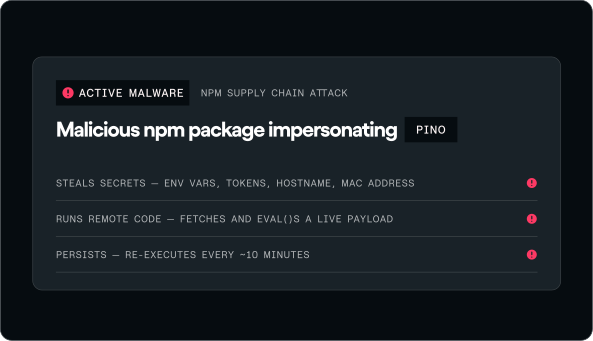
Chaque paquet est analysé pour détecter tout comportement malveillant
Notre usine logicielle recherche les malwares et paquets suspects (ou « greyware ») avant que tout artefact ne parvienne à votre équipe. Avec Chainguard, pas d'exposition : nous ne créons ni ne distribuons de paquets avant qu'ils ne soient sûrs.
En savoir plus sur les greywares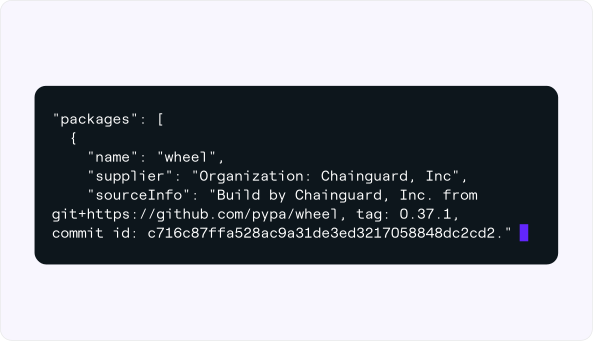
Utilisez-les partout, en toute simplicité, avec les images de conteneurs Chainguard
Utilisez nos bibliothèques partout où votre code est développé et déployé. Ou utilisez les bibliothèques Chainguard au-dessus des conteneurs ou des machines virtuelles Chainguard pour une protection plus complète sur l'ensemble de votre pile.
La confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance
Ressources connexes
Présentation de Chainguard Repository : une expérience unifiée pour des artefacts open source sécurisés par défaut
Lire maintenant
Les registres et la faille de npm : Sécuriser le maillon faible de la chaîne d'approvisionnement en logiciels
Lire maintenant
Python résistant aux logiciels malveillants sans les devinettes
Lire maintenant
Annonce des bibliothèques Chainguard : Dépendances gardées du langage Java construites à partir de la source
Lire maintenant
La vision de Chainguard pour une supply chain logicielle plus sûre
Lire maintenant
Panique ! à la distro : Une étude sur la prévention des logiciels malveillants dans les distributions Linux
Lire maintenant
Apprivoiser les mauvais paquets Python : Évaluation des détecteurs de logiciels malveillants Python à l'aide d'un ensemble de données de référence
Lire maintenant