Basculez le point de terminaison de votre registre Maven Central vers Chainguard Libraries afin de réduire votre arriéré de CVE et de neutraliser les menaces du jour zéro, sans modifications de rupture ni refactorisations interminables.




























Sortez de la course sans fin des correctifs grâce aux artefacts corrigés par Chainguard
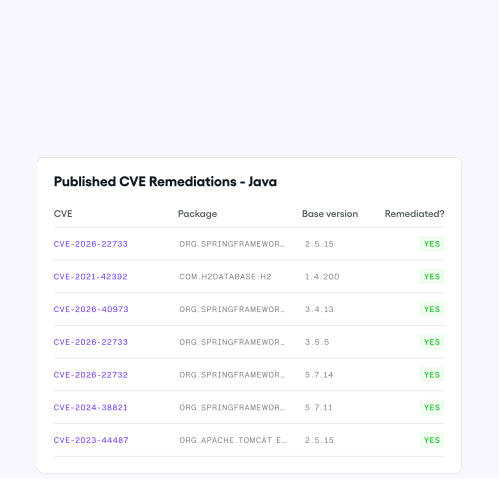
Rétroportages de CVE pour les versions sur lesquelles vous êtes bloqué
Corrigez les CVE dans vos dépendances héritées sans imposer de montée de version. Chaque paquet corrigé intègre une provenance SLSA L3 et des SBOM, permettant aux auditeurs de vérifier les correctifs à l'aide d'une simple commande CLI.
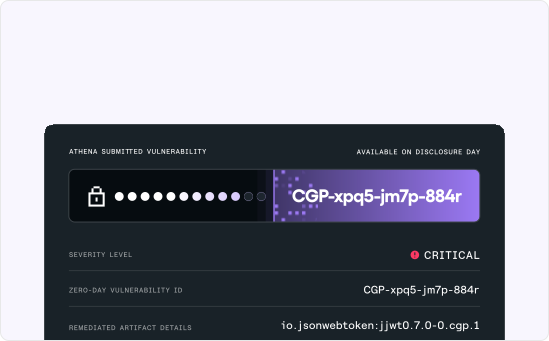
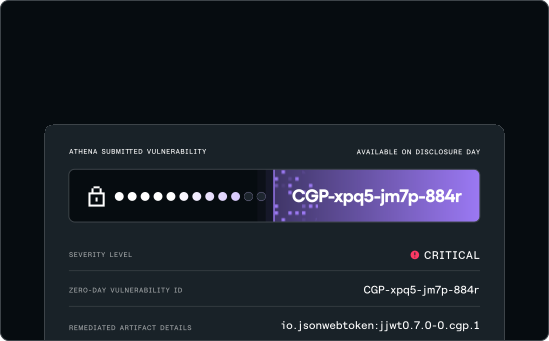
Une protection contre les failles « zero-day » dès le premier jour, optimisée par Athena
Bénéficiez des renseignements sur les menaces des plus grandes institutions mondiales. Accès dès le jour 1 à des milliers de paquets pré-corrigés contre les vulnérabilités détectées par l'IA, préservant vos données des pirates.
Conçu pour les équipes où la rapidité et la sécurité sont non négociables
Services financiers
Vos systèmes de traitement des transactions et de détection des fraudes fonctionnent sous Spring Boot, et une dépendance vulnérable est la dernière chose qui vous sépare d'un incident de sécurité qui fera la une des journaux.
Santé et assurance
Vos systèmes de traitement des demandes d'indemnisation et de données des patients ne peuvent pas être interrompus pour des mises à niveau imprévues, et le rétroportage des correctifs de CVE vous permet de rester en conformité avec la loi HIPAA et le RGPD sans avoir à réarchitecturer votre plateforme.
SaaS pour les entreprises
Les équipes de sécurité de vos clients grands comptes identifieront chaque CVE dans votre pile technique avant la signature ; déployez donc des paquets Java corrigés et évitez les allers-retours de remédiation qui ralentissent les transactions.
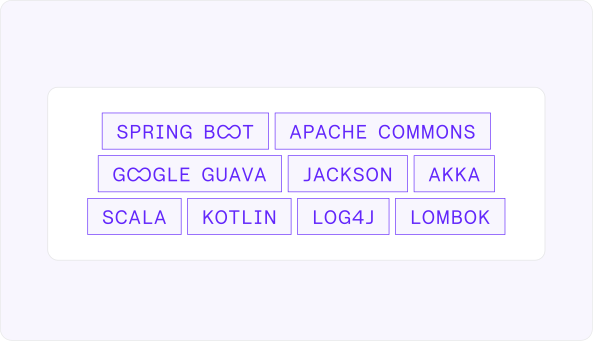
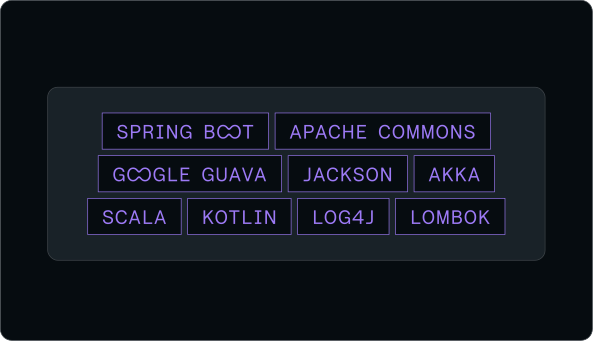
Couvre l'ensemble de vos dépendances Java
Accédez à la pile backend dont vous avez besoin, comme Spring Boot, Maven et Hibernate, ainsi qu'à toutes les autres dépendances requises par votre application.
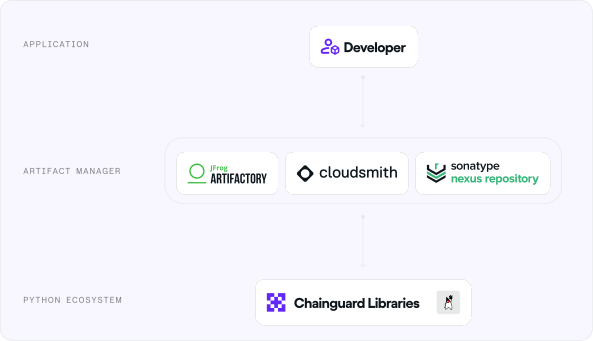
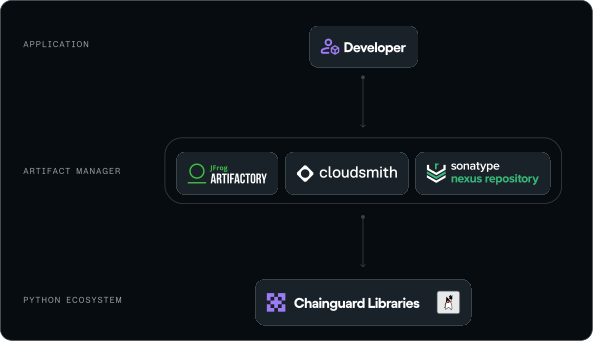
Compatible avec vos outils existants
Chainguard Libraries fonctionne avec vos gestionnaires d'artefacts, vos scanners et vos flux de travail existants. Chaque paquet offre les mêmes fonctionnalités que celles disponibles sur Maven Central, évitant ainsi toute modification de rupture. Vos ingénieurs ne remarqueront aucune différence.
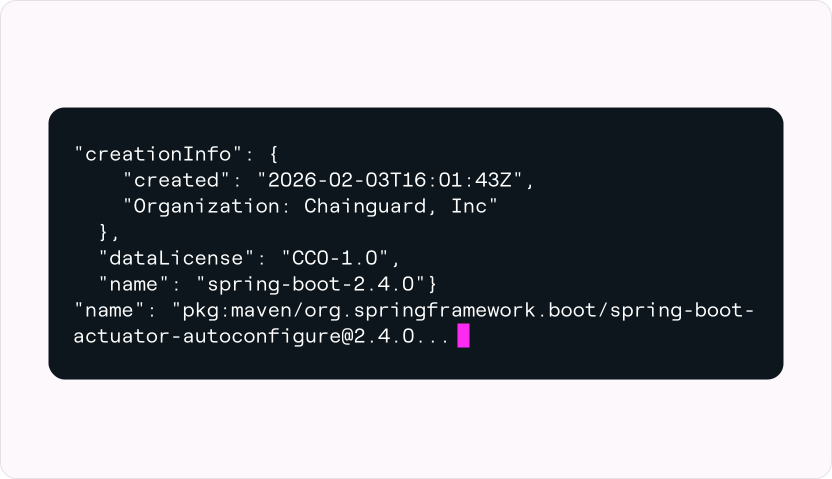
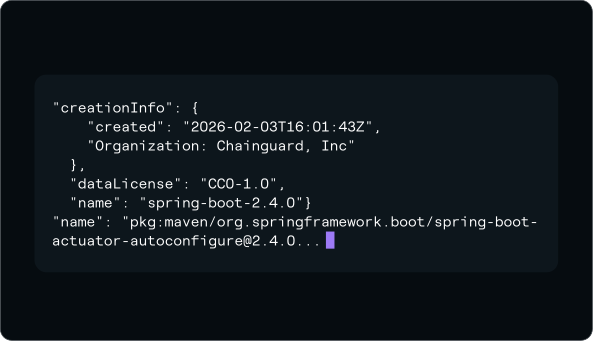
Signé, scellé et fiable
Chaque version est intégrée avec une traçabilité complète et des SBOM signés, vous offrant ainsi la preuve irréfutable que vos dépendances proviennent de l'usine Chainguard conforme au niveau SLSA L3, et non de la machine vulnérable d'un mainteneur.
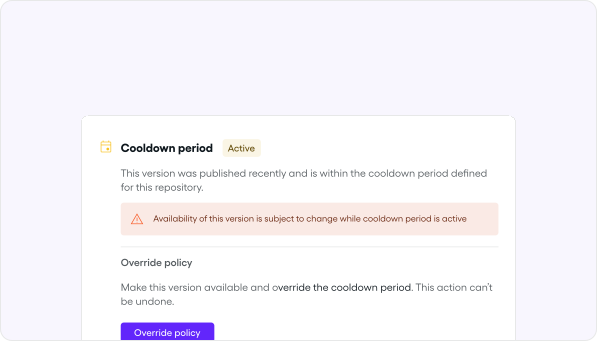
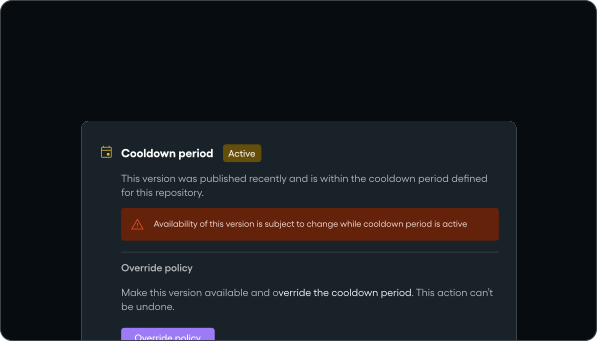
Gouvernez en fonction de vos règles de conformité
Utilisez Chainguard Repository pour configurer des stratégies telles que les périodes de temporisation, le blocage des CVE, les restrictions de licence et plus, garantissant que chaque pull respecte vos directives uniques.
Learn more about Chainguard RepositoryLa confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance
Ressources associées
Le fork le plus difficile
Lire maintenant
Chainguard Libraries pour Java est désormais en disponibilité générale ; la version bêta de remédiation des CVE est ouverte aux inscriptions
Lire maintenant
Athena
Lire maintenant
98 % de logiciels malveillants en moins : les données qui sous-tendent une chaîne d'approvisionnement open source plus sûre
Lire maintenant