Basculez votre point de terminaison de registre JavaScript vers Chainguard pour bloquer les logiciels malveillants, corriger les failles CVE et résoudre les vulnérabilités du jour zéro avant que les cyberattaquants utilisant l'IA ne puissent frapper.
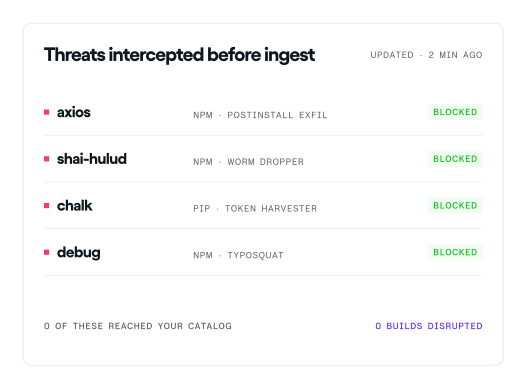




























Plusieurs niveaux de contrôles de sécurité vous protègent contre la prochaine attaque de logiciels malveillants


Analyse des comportements malveillants
Chaque paquet fait l'objet d'une analyse des programmes malveillants et des programmes potentiellement indésirables avant d'être mis à disposition sur notre point de terminaison pour utilisation.


Périodes d'attente configurables
Intégrez une période d'attente de votre choix directement dans votre point de terminaison JavaScript afin de servir de second niveau de défense.


Compilé à partir du code source
Les paquets les plus populaires sont recompilés à partir du code source afin d'offrir une couche supplémentaire de protection contre les logiciels malveillants pour les cibles prioritaires des pirates.
Sortez de la course sans fin aux correctifs de CVE grâce aux artefacts corrigés par Chainguard
Accédez à des rétroportages de correctifs amont pour les CVE critiques et élevées, ce qui vous permet de maintenir la sécurité de votre version stable actuelle pendant que vous planifiez une mise à niveau.
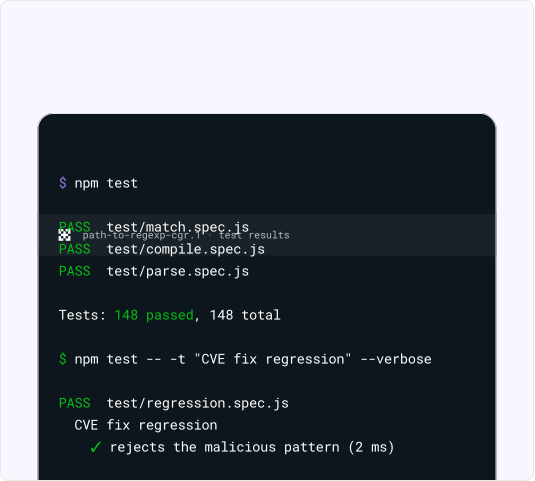
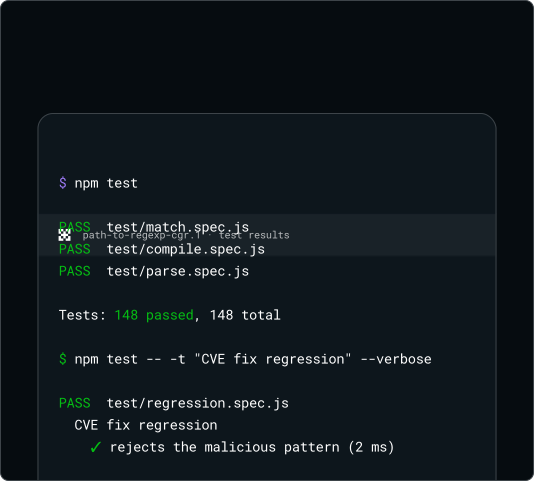
Tous les artefacts sont testés afin de s'assurer que la CVE est corrigée tout en continuant de réussir les tests fonctionnels
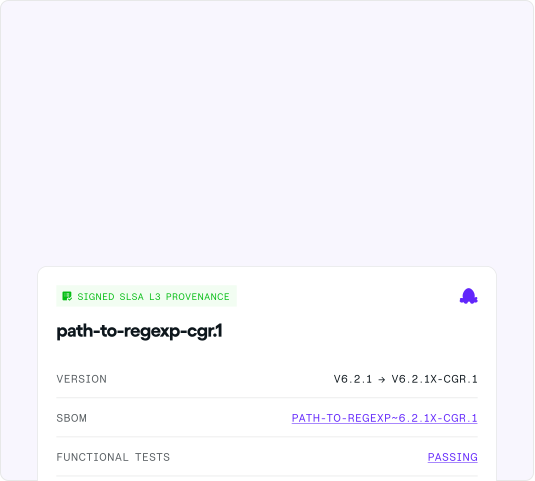
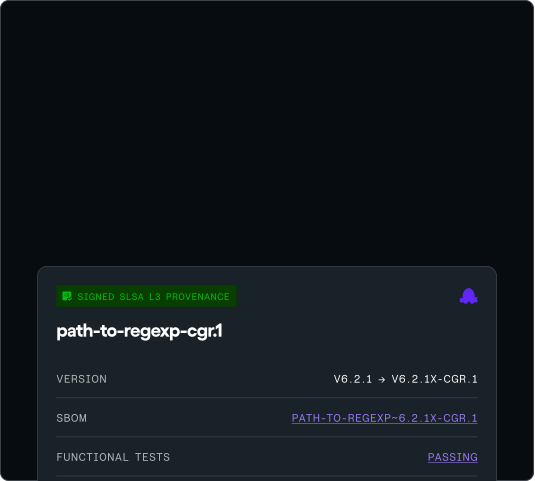
Chaque artefact corrigé est fourni avec une provenance SLSA L3 signée et des SBOM.
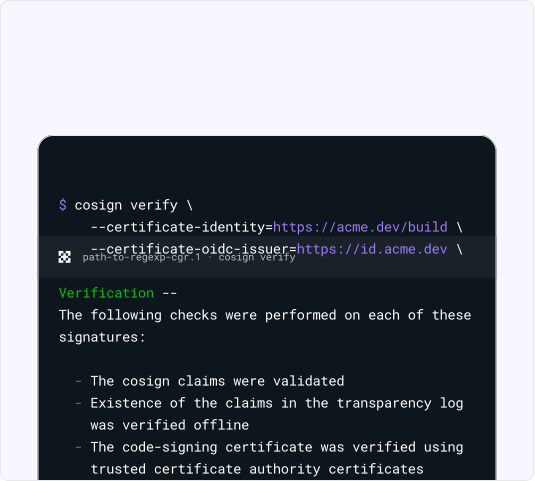
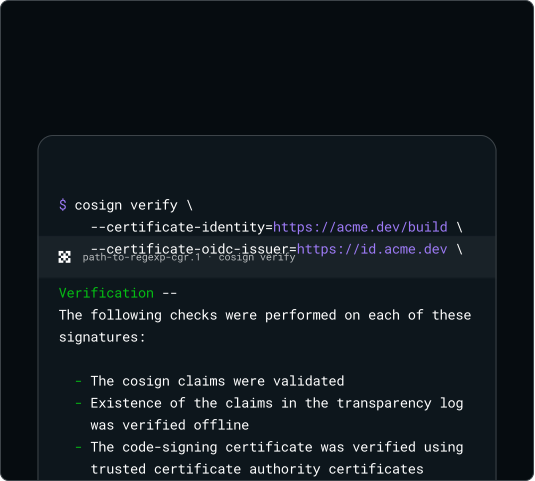
Les auditeurs peuvent exécuter cosign verify pour prouver l'intégrité de l'artefact
Conçu pour les équipes d'ingénierie à cadence élevée qui ne peuvent pas se permettre de ralentissements liés à la sécurité
SaaS B2B
Réussissez les évaluations de sécurité des fournisseurs de grandes entreprises dès le premier jour. Prouvez que vos stacks Node.js et front-end sont exemptes de dépendances npm vulnérables et de logiciels malveillants.
E-commerce à fort volume
Mettez fin au dilemme entre « corriger ou casser » pendant les périodes de pointe. Nous sécurisons votre chaîne logistique logicielle JavaScript contre les paquets malveillants et les CVE difficiles à corriger.
Fintech et banque numérique
Prêt pour l'audit par défaut. Les SBOM signés et la traçabilité de provenance prouvent l'intégrité des artefacts corrigés et simplifient la production des preuves de conformité.
Prend en charge toutes vos dépendances JavaScript
Accédez à la pile de développement Web dont vous avez besoin, telle que TypeScript, Node.js et React, ainsi qu'à tous les autres projets nécessaires à la création de votre application.
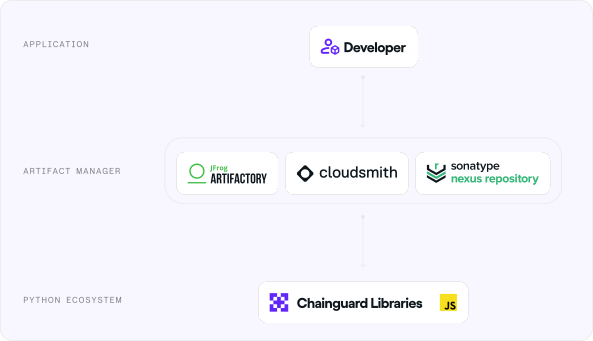
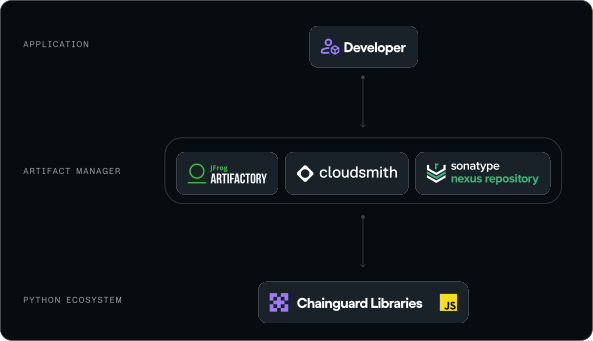
Compatible avec vos outils existants
Chainguard Libraries s'intègre parfaitement à vos gestionnaires d'artefacts et à vos flux de travail existants. Chaque paquet offre les mêmes fonctionnalités que celles disponibles sur npm, garantissant ainsi l'absence de changements de rupture. Vos ingénieurs ne remarqueront aucune différence.
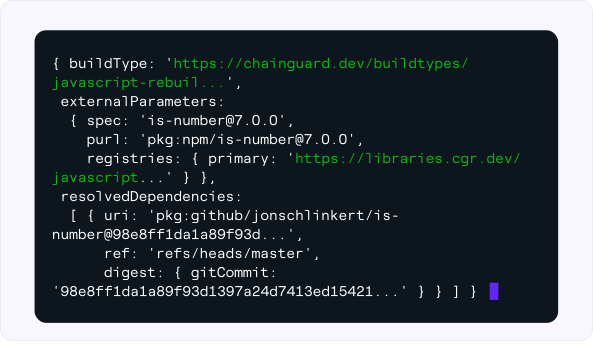
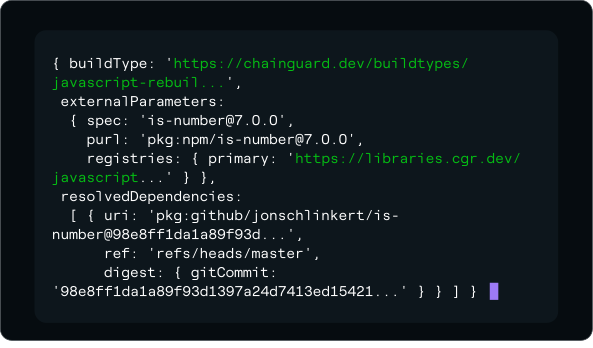
Signé, scellé et fiable
Chaque version conçue par Chainguard est accompagnée d'une provenance signée et de SBOM, vous offrant la preuve incontestable que vos dépendances proviennent de la Chainguard Factory conforme à la norme SLSA L3, et non de la machine vulnérable d'un mainteneur.
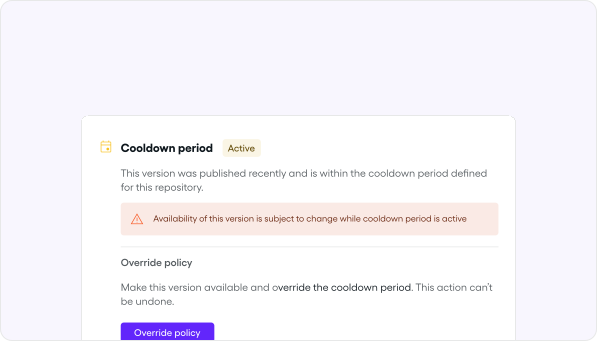
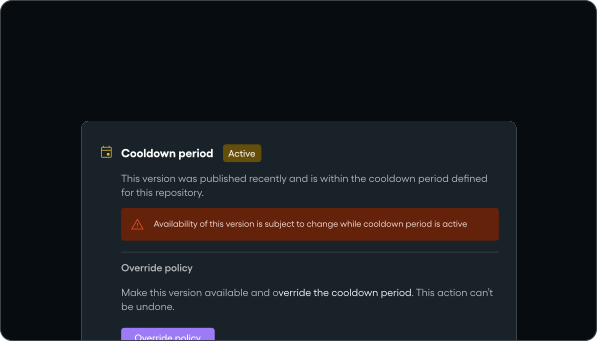
Gouvernez vos artefacts en fonction de vos normes de conformité
Utilisez Chainguard Repository pour configurer des stratégies telles que des périodes de temporisation, le blocage des CVE, des restrictions de licence et plus, afin que chaque téléchargement respecte les directives de votre org.
Learn more about Chainguard RepositoryLa confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance
Ressources connexes
98 % de logiciels malveillants en moins : les données qui sous-tendent une chaîne d'approvisionnement open source plus sûre
Lire maintenant
Les 5 risques liés au développement avec l'open source — et la nouvelle méthode pour le faire en toute sécurité
Lire maintenant
Présentation de Chainguard Repository : une expérience unifiée pour des artefacts open source sécurisés par défaut
Lire maintenant
Introduction aux bibliothèques Chainguard pour JavaScript
Lire maintenant