CHAINGUARD CHECKS
CI für schnellere grüne PRs ohne Kompromisse bei der Sicherheit
Schluss mit dem Warten in zentralen Build-Warteschlangen. Agents und Entwickler führen identische Prüfungen vor dem Commit oder über die GitHub-App in vorgewärmten, durch Chainguard gehärteten MicroVMs aus – so kommt jeder Pull Request bereits vorvalidiert an.
Geben Sie Agenten und Entwicklern die Möglichkeit, ihren eigenen Code in einem Bruchteil der Zeit zu testen, Fehler zu machen und diese zu beheben, indem sie CI für Pre-Commit-Prüfungen direkt aus ihren Agentenschleifen heraus aufrufen – und liefern Sie so schneller vollständig verifizierte, merge-bereite Änderungen.
Wiederholte Paket-Downloads und Toolchain-Einrichtungen bei jedem Durchlauf vermeiden. Starten Sie CI aus warmen Snapshots mit vorinstallierten Abhängigkeiten, um direkt zur Ausführung überzugehen – für kürzere Build-Zeiten und geringere Rechenkosten.
Führen Sie CI in standardmäßig sicheren Chainguard-MicroVMs aus, die kryptografisch signierte Attestierungen erzeugen. Verhindern Sie, dass nicht vertrauenswürdiger Agenten-Code die Host-Infrastruktur kompromittiert, Anmeldedaten stiehlt oder Pipeline-Ergebnisse fälscht.
WARUM CHAINGUARD?
Der Unterschied bei Chainguard Checks
Schnelle Pipeline-Bereitstellung
Starten Sie CI in Sekundenschnelle mit MicroVM-Umgebungen, die bereits mit Abhängigkeiten vorinstalliert sind, und beseitigen Sie Einrichtungsaufwände für Entwickler und KI-Agenten.
Von Grund auf sicher vor Exfiltration
CI-Runner speichern niemals langlebige Secrets. Anmeldedaten werden hostseitig injiziert, und Workflow-Schritte, die lokale Anmeldedaten auf der Festplatte benötigen, erhalten kurzlebige, verschlüsselte Stellvertreter, deren Diebstahl wertlos ist.
Keine fehlerhaften PRs mit Workspaces
Nicht verifizierte PRs automatisch blockieren. Checks leiten Testergebnisse direkt an laufende Agents zurück und stoßen so eine Selbstkorrektur an, bevor PRs geöffnet werden.
Merge-Zeiten und Rechenaufwand reduzieren
Redundante CI-Läufe umgehen. Das Merge-Gate kann das Checks-Attest für den PR verifizieren und sofort mergen.
Sichere CI-Umgebung
Kompromittierungen von Runnern verhindern. Jeder Workflow-Schritt wird in einer MicroVM ausgeführt, die mit CVE-freien Chainguard OS-Paketen erstellt wurde.
Nicht vertrauenswürdige Abhängigkeiten blockieren
Halten Sie unautorisierte Pakete von Ihrer Pipeline fern. Jede Build-Abhängigkeit wird vor der Ausführung anhand Ihrer Lockdatei überprüft.
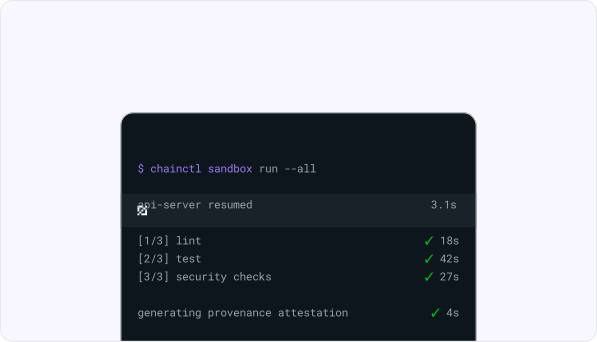
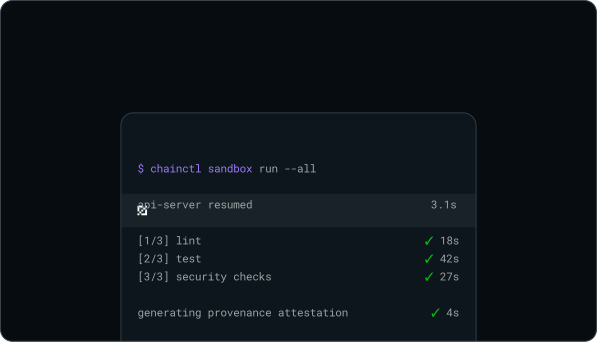
CI nach links verlagern (Shift Left)
Beseitigen Sie Diskrepanzen zwischen lokaler Entwicklung und Remote-Pipelines. Erstellen Sie in Sekundenschnelle identische CI-Umgebungen, um Prüfungen vor dem Commit auszuführen, und nutzen Sie erfolgreiche CI-Attestierungen, um zusätzliche Pipeline-Durchläufe zu umgehen.
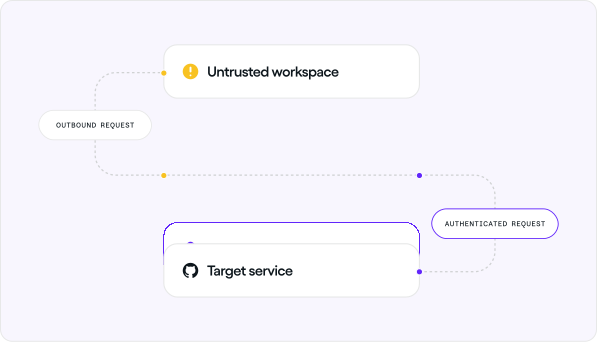
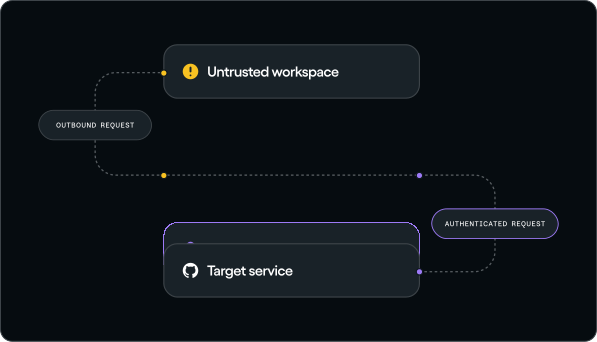
Nutzen Sie secretless Pipelines
Führen Sie CI sicher aus, ohne langlebige Token oder Secrets für nicht vertrauenswürdigen Agent-Code offenzulegen. Die In-Flight-Host-seitige Übertragung von Anmeldedaten stellt kurzlebige Token oder Proxy-injizierte Header bereit, sodass es nichts zu stehlen gibt.
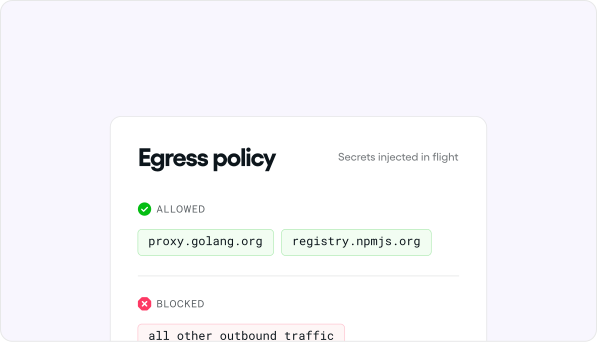
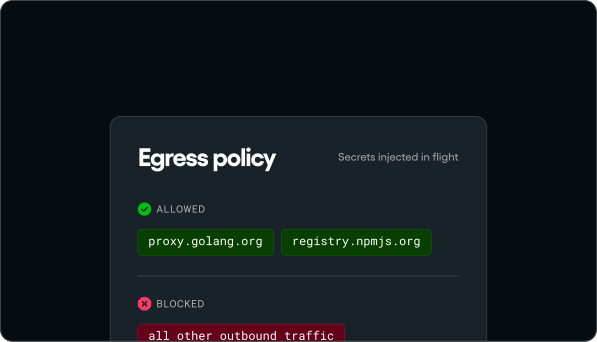
Ausgehenden Netzwerkverkehr sperren
Stellen Sie sicher, dass Build- und Test-Workflow-Schritte nur mit dem kommunizieren, was Sie explizit erlauben. Netzwerk-Proxys setzen während CI-Prüfungen strenge Egress-Regeln durch und blockieren willkürliche ausgehende Verbindungen.
Vertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Chainguard Checks befindet sich derzeit in der Beta-Phase und ist eine Technologie-Vorschau gemäß dem Master Services and License Agreement von Chainguard.