Stellen Sie Ihre .NET-Build-Konfigurationen so um, dass sie auf Chainguard Libraries verweisen, um Malware zu blockieren und den Zeitaufwand Ihres Teams für die Überprüfung von Paketen oder die Reaktion auf Sicherheitsvorfälle zu eliminieren.
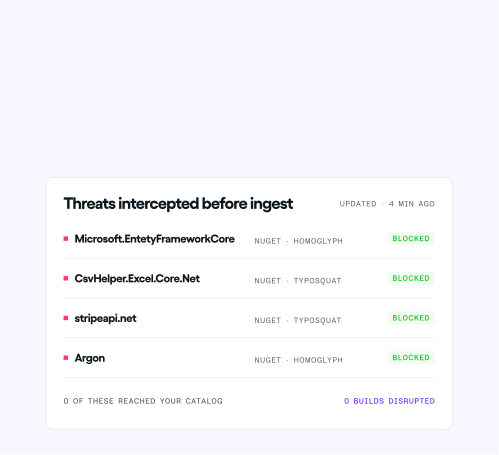
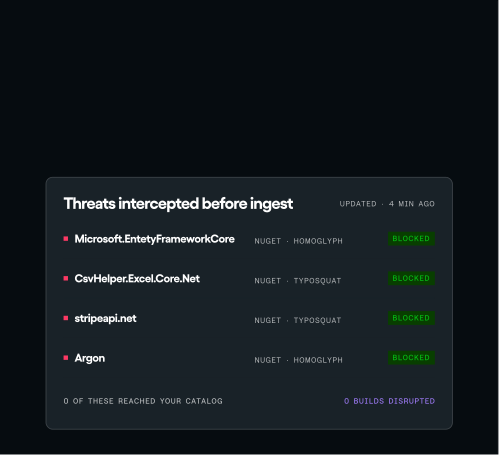




























Mehrere Ebenen von Sicherheitskontrollen schützen Sie vor dem nächsten Malware-Angriff


Scan auf bösartiges Verhalten
Jedes Paket durchläuft einen Scan auf Malware und Grayware, bevor es an unserem Endpunkt zur Nutzung bereitgestellt wird.


Konfigurierbare Abklingzeiten
Integrieren Sie eine Abklingzeit (Cooldown) Ihrer Wahl direkt in Ihren .NET-Endpunkt, um als zweite Verteidigungslinie zu fungieren.


Aus dem Quellcode erstellt
Beliebte Pakete werden aus dem Quellcode neu erstellt, um den lohnendsten Zielen von Hackern eine zusätzliche Schutzebene vor Malware zu bieten.
Entwickelt für extrem agile Engineering-Teams, die sich keine Sicherheitsbremsen leisten können
Unternehmen auf Azure
Lassen Sie nicht zu, dass eine kompromittierte Abhängigkeit Ihre Cloud-Umgebung infiltriert. Schützen Sie Echtzeit-Bestandsdaten, Gesundheits-APIs und Zahlungs-Engines vor bösartigen NuGet-Paketen, noch bevor sie die Produktionsumgebung erreichen.
Public sector and government agencies
Prevent public service disruptions. Block malicious packages from crashing citizen portals, exfiltrating healthcare records, or compromising case management systems.
Industrie- und Lieferkettensysteme
Sichern Sie die Verbindung zwischen der Werkshalle und der Cloud. Verhindern Sie, dass bösartige Pakete Telemetriedaten manipulieren oder physische Lieferketten lahmlegen.


Deckt alle Ihre .NET-Abhängigkeiten ab
Greifen Sie auf den Cloud-Native-Infrastruktur-Stack zu, den Sie benötigen – wie Serilog, Dapper und AutoMapper – zusammen mit allem anderen, was für die Erstellung robuster .NET-Anwendungen erforderlich ist.


Funktioniert mit Ihren bestehenden Tools
Chainguard Libraries funktioniert mit Ihren bestehenden Artefaktmanagern, Scannern und Workflows. Jedes Paket bietet dieselbe Funktionalität wie auf NuGet, sodass es keine Breaking Changes gibt. Ihre Entwickler und Agents bemerken keinen Unterschied.


Signiert, versiegelt und verlässlich
Jede von Chainguard erstellte Version enthält signierte Provenienz- und SBOM-Daten in den Artefakt-Metadaten, sodass Sie einen überprüfbaren und auditierbaren Nachweis der Integrität erhalten.
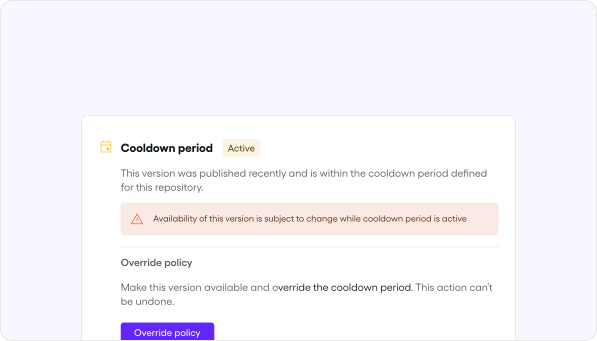
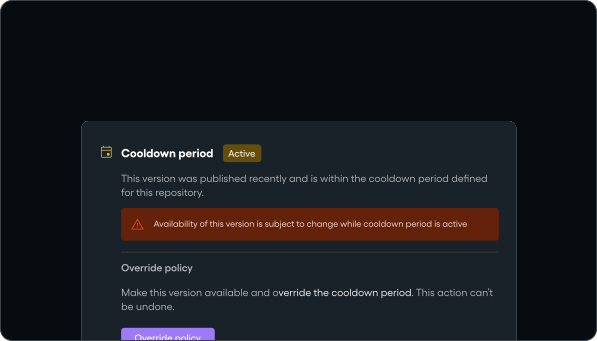
Verwalten Sie Artefakte basierend auf Ihren Compliance-Standards
Verwenden Sie das Chainguard Repository, um Richtlinien wie Abkühlphasen, CVE-Sperren, Lizenzbeschränkungen und mehr zu konfigurieren, und stellen Sie so sicher, dass jeder Pull den spezifischen Vorgaben Ihres Unternehmens entspricht.
Learn more about Chainguard RepositoryVertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Chainguard Libraries for .NET befindet sich derzeit im Early Access und ist eine Technologie-Preview im Rahmen des Master Services and License Agreement von Chainguard.