Leiten Sie Ihren Go-Proxy auf Chainguard um, um bösartige Abhängigkeiten zu blockieren und CVEs mit kritischem und hohem Schweregrad zu beheben, bevor sie jemals die Produktion erreichen.






























Mehrstufige Sicherheitskontrollen schützen Sie vor dem nächsten Malware-Angriff


Scan auf bösartiges Verhalten
Jedes Paket wird auf Malware und Greyware gescannt, bevor es auf unserem Endpunkt zur Nutzung bereitsteht.


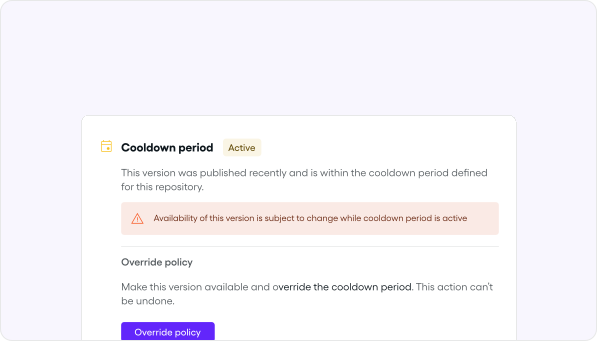
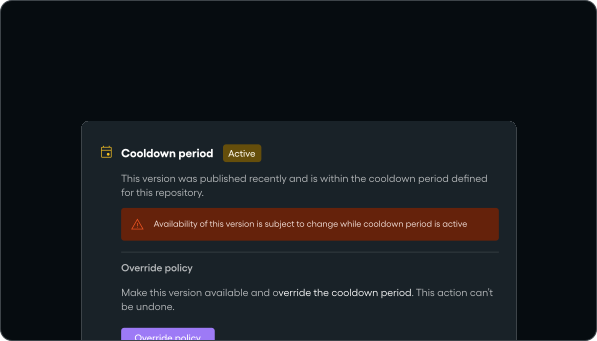
Konfigurierbare Abklingzeiten
Integrieren Sie eine Abklingzeit nach Ihrer Wahl direkt in Ihren Go-Endpunkt, um als zweite Schutzschicht zu dienen.


Aus dem Quellcode kompiliert
Beliebte Pakete werden aus dem Quellcode neu kompiliert, um eine zusätzliche Schutzebene gegen Malware für die lohnendsten Angriffsziele von Hackern zu bieten.
Entkommen Sie der CVE-Behebungs-Tretmühle mit Chainguard-gepatchten Artefakten
Erhalten Sie Zugriff auf zurückportierte Upstream-Fixes für kritische und hohe CVEs, sodass Sie auf Ihrer aktuellen, stabilen Version geschützt bleiben, während Sie ein Upgrade planen.
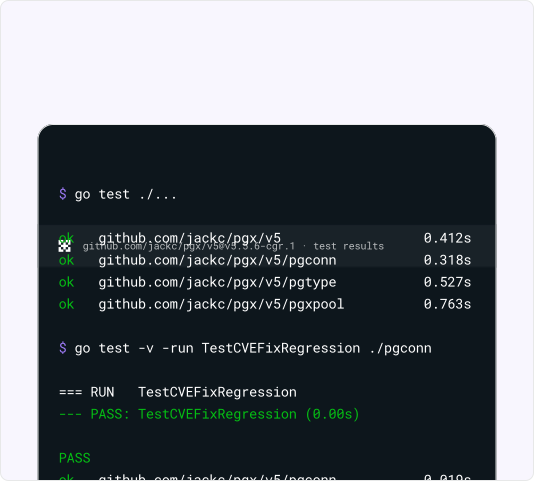
Alle Artefakte werden getestet, um sicherzustellen, dass die CVE behoben ist und die Funktionstests weiterhin bestanden werden.
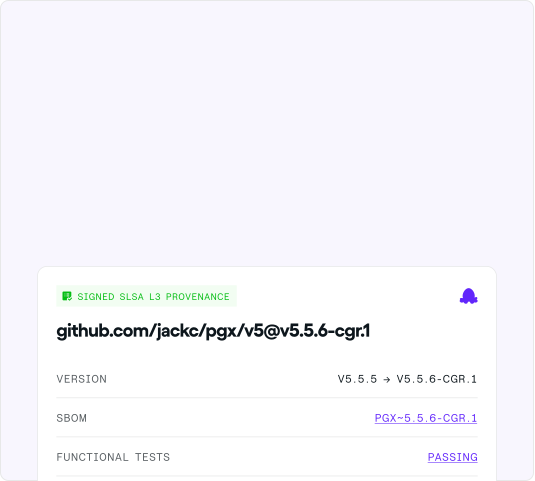
Jedes bereinigte Artefakt wird mit signierter SLSA-L3-Provenance und SBOMs ausgeliefert
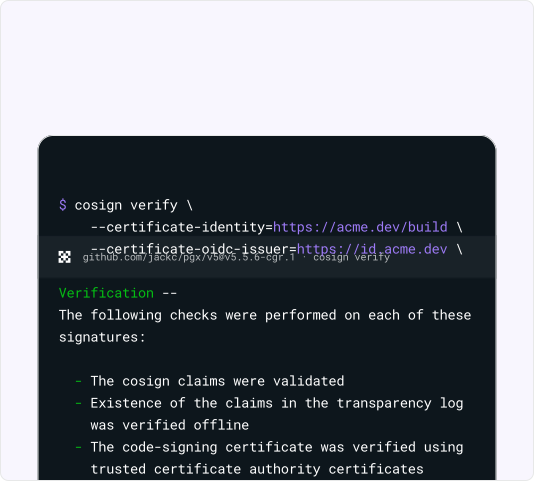
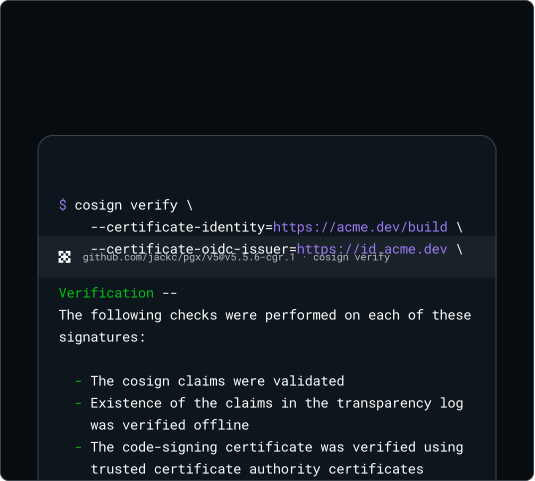
Auditoren können cosign verify ausführen, um die Integrität von Artefakten nachzuweisen
Entwickelt für extrem agile Engineering-Teams, die sich keine Sicherheitsbremsen leisten können
Hochvolumige Technologieplattformen
Uptime auch bei hoher Skalierung aufrechterhalten. Sichern Sie Ihre Go-Abhängigkeiten ab, um massiven Echtzeit-Traffic vor Ausfällen in der Lieferkette zu schützen.
Fintech- und Kernbankensysteme
Verhindern Sie, dass ein kompromittiertes Paket eine Transaktion unterbricht. Schützen Sie Ihre geschäftskritischen Payment-Pipelines, Gateways und Ihre Kernbankeninfrastruktur vor CVE- und Malware-Risiken.
Unternehmen für Cybersicherheit und Netzwerktechnik
Entwickeln Sie Sicherheitsprodukte auf der Basis sicherer Abhängigkeiten. Schützen Sie Ihre Agenten, Proxys und CDN-Knoten vor schädlichen Modulen und ausnutzbaren CVEs.


Deckt alle Ihre Go-Abhängigkeiten ab
Greifen Sie auf den benötigten Cloud-Native-Infrastruktur-Stack zu – wie gRPC, Kubernetes-SDKs und Prometheus – sowie auf alles weitere, was für die Erstellung schneller, eigenständiger Go-Binärdateien erforderlich ist.


Funktioniert mit Ihren vorhandenen Tools
Chainguard Libraries funktioniert mit Ihren vorhandenen Artefaktmanagern, Scannern und Workflows. Jedes Paket bietet dieselbe Funktionalität wie auf pkg.go.dev, sodass es keine Breaking Changes gibt. Ihre Entwickler und Agents bemerken keinen Unterschied.


Signiert, versiegelt und verlässlich
Jede von Chainguard erstellte Version enthält signierte Herkunftsnachweise (Provenance) und SBOMs in den Artefakt-Metadaten, sodass Sie über einen überprüfbaren und auditierbaren Integritätsnachweis verfügen.
Verwalten Sie Artefakte basierend auf Ihren Compliance-Standards
Verwenden Sie Chainguard Repository, um Richtlinien wie Abkühlphasen, CVE-Blockierung, Lizenzbeschränkungen und mehr zu konfigurieren, und stellen Sie so sicher, dass jeder Pull den individuellen Richtlinien Ihres Unternehmens entspricht.
Learn more about Chainguard RepositoryVertrauen in jeder Phase des SDLC
Entdecken Sie den Rest der Chainguard-Produktpalette
Programmieren Sie sicher mit Agenten
Entwickeln mit vertrauenswürdigen Artefakten
Releasen über vertrauenswürdige CI
Chainguard Libraries for Go befindet sich derzeit im Early Access und ist eine Technologie-Vorschau gemäß dem Master Services and License Agreement von Chainguard.